Curso de evaluación de riesgos del RGPD
Una evaluación de riesgos conforme al RGPD es una forma ordenada de valorar y reducir los riesgos para los datos personales. Tus compañeros aprenden cómo funciona.
6 min | 4 lecciones | 4 cuestionarios
Empieza gratisEn qué consiste la formación
-
1. Introducción a la evaluación de los riesgos
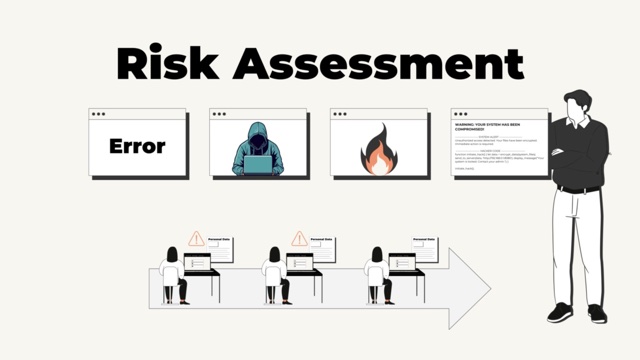
1:05Un riesgo es todo lo que podría dañar la privacidad y la seguridad de los datos personales con los que se trabaja. La primera lección enseña cómo una evaluación de los riesgos analiza cada amenaza: qué probabilidad tiene de ocurrir y qué supondría para las personas afectadas.
-
2. Qué evaluar y qué amenazas buscar
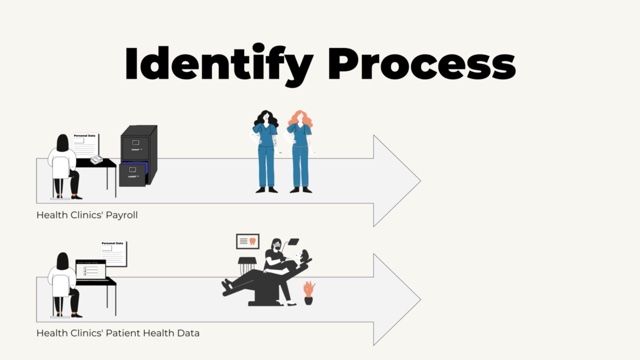
2:01Una evaluación parte de una actividad de tratamiento, es decir, un uso concreto de datos personales. La segunda lección enseña a elegirla y repasa los tipos de amenazas que hay que buscar, de los fallos técnicos y los robos a los ciberataques o una brecha en un proveedor.
-
3. Probabilidad y consecuencias
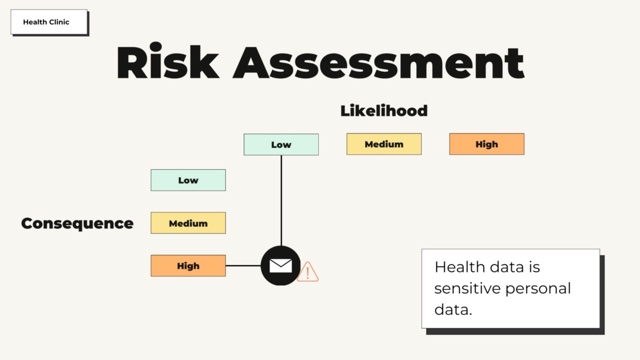
1:31La tercera lección presenta un método de puntuación sencillo: cada amenaza recibe un nivel bajo, medio o alto, una vez por su probabilidad y otra por la gravedad de sus consecuencias. Usar la misma escala para todas facilita compararlas.
-
4. Riesgos y medidas apropiadas
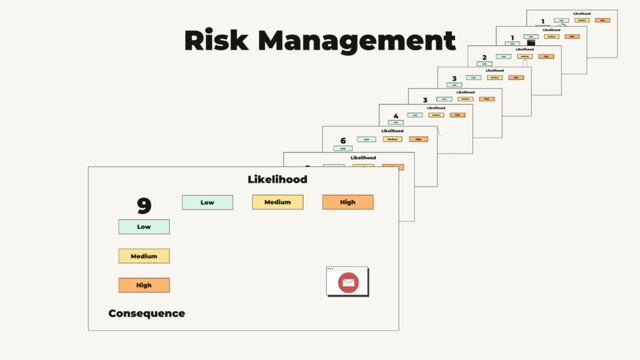
1:33En la última lección, las dos valoraciones se convierten en una única puntuación de riesgo del 1 al 9: bajo, medio y alto valen 1, 2 y 3, y se multiplican. Con una puntuación para cada actividad de tratamiento, la organización puede ordenar sus riesgos y atender primero los más altos.
Por qué es importante
Las evaluaciones de los riesgos son un requisito fundamental del RGPD. Muestran a la organización qué debe hacer para proteger los datos personales, de modo que su tiempo, su esfuerzo y sus recursos se empleen bien.
Qué aprenden tus compañeros
- Cada uso de datos personales tiene sus propias amenazas. Las historias clínicas que una clínica guarda en un sistema en la nube se enfrentan a amenazas distintas de las que afectan a los expedientes de su personal en un archivador, así que cada uso se evalúa por separado.
- Las amenazas también vienen de dentro de la organización. Los empleados que gestionan mal los datos, los usan mal a propósito o desechan de forma inadecuada dispositivos electrónicos entran en la lista junto a los ataques externos.
- Una amenaza puede ser poco probable y aun así grave. Enviar por error datos de salud a la persona equivocada es poco probable en una clínica que usa un portal del paciente en lugar del correo, pero el daño sería alto porque los datos de salud son sensibles.
- Un riesgo alto no siempre se resuelve con tecnología. Reducirlo puede requerir un procedimiento para tratar los datos personales, no solo una medida técnica.
Cursos relacionados
Ver todo →-
 RGPD y prácticas de seguridad
El RGPD espera que los datos personales estén protegidos desde el primer diseño de un sistema.
-
 Infracciones de datos
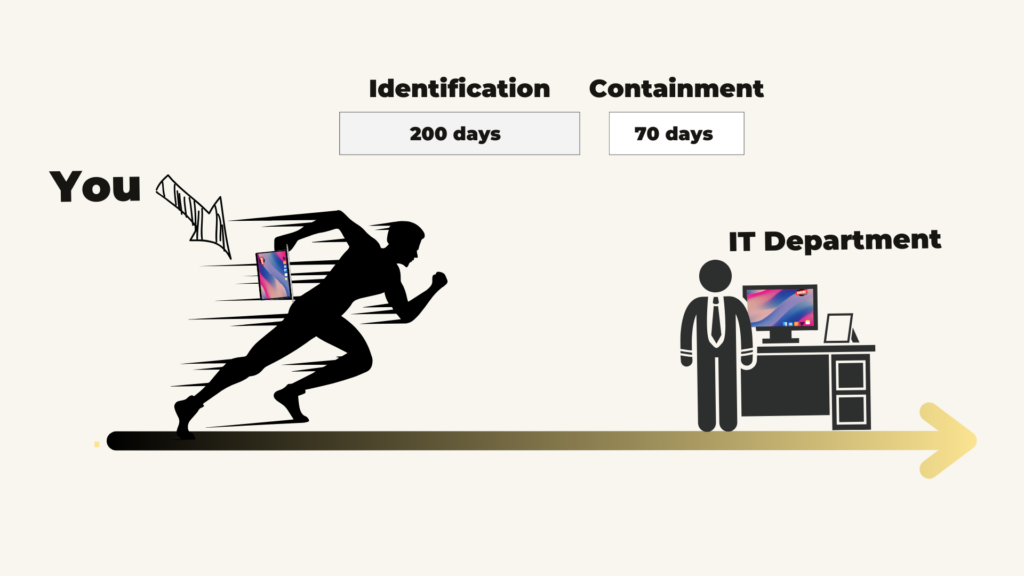
Detectar una brecha de datos personales empieza por saber cómo se presenta.
-
 Seguridad de la información
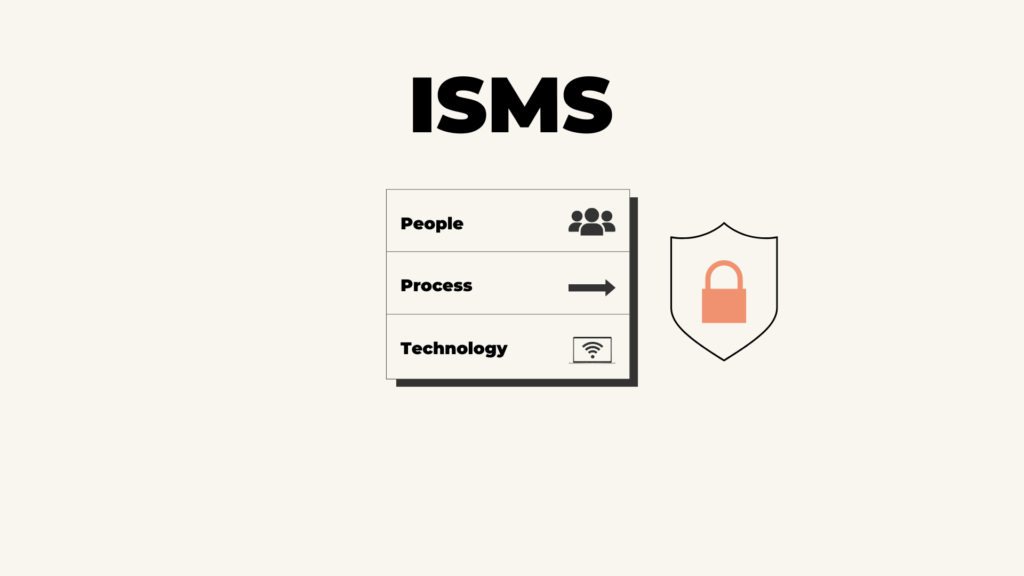
Proteger la información es tarea de toda la organización, y cada empleado tiene su parte en ella.