Curso sobre políticas de correo electrónico
Con esta formación, tus compañeros conocen las políticas de correo electrónico y las normas comunes que marcan cómo gestiona el correo la organización.
5 min | 3 lecciones | 3 cuestionarios
Empieza gratisEn qué consiste la formación
-

1. Políticas de correo electrónico
1:18Una política de correo electrónico fija cómo gestiona el correo la plantilla, y lo ideal es que se ajuste a los riesgos de cada departamento. La primera lección explica por qué importa una política así, con dos ejemplos: pautas estrictas para los datos de empleados en Recursos Humanos y pautas para compartir contratos de clientes en Ventas.
-
2. Clasificación de los correos
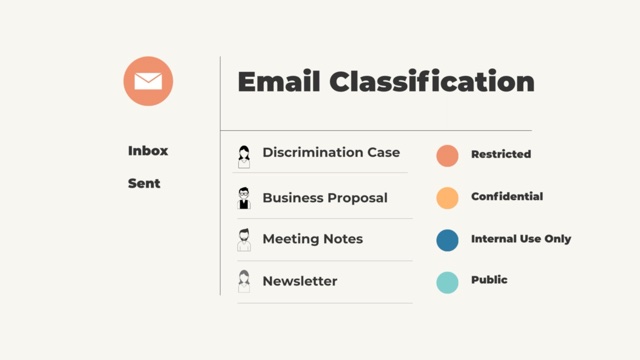
1:48La segunda lección enseña a etiquetar los correos según lo sensibles que sean (Restringido, Confidencial, Solo uso interno o Público), incluso en una empresa sin un sistema formal de etiquetas, y cómo la etiqueta ayuda a decidir cuánto tiempo se guarda un correo.
-
3. Plantillas de correo y correo de trabajo
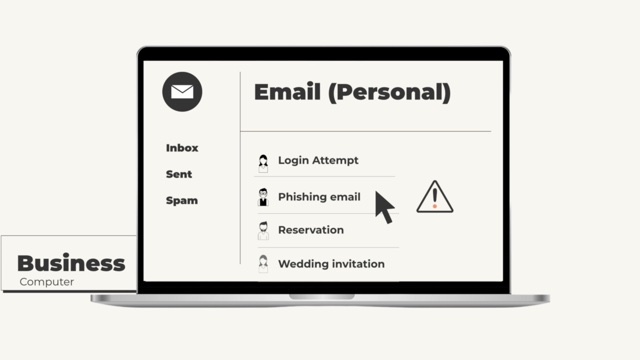
2:05La última lección plantea cómo hacer frente a los errores cotidianos: usar plantillas para los correos que se repiten, separar el correo de trabajo del personal y notificar cualquier error en cuanto ocurra.
Por qué es importante
Una política de correo electrónico está pensada para proteger a la organización frente a diversos riesgos, del phishing a los correos enviados a la persona equivocada, dos causas habituales de brechas de datos. También ayuda a la organización a tratar los datos personales conforme a normas como el RGPD.
Qué aprenden tus compañeros
- La política protege la información a través de los hábitos de cada día. Cuando cada persona gestiona el correo como indica la política, el trabajo corriente contribuye al objetivo de la organización de proteger la información.
- Una etiqueta invita a tomar las precauciones adecuadas. Marcar un correo como Confidencial puede recordar a quien lo envía que compruebe la dirección del destinatario y active el cifrado antes de enviarlo.
- Las plantillas reducen los errores en los correos repetitivos. Garantizan que salgan la información correcta y las cláusulas de protección de datos, y que no se comparta más de lo necesario.
- Mezclar el correo de trabajo y el personal añade riesgos en ambos sentidos. Una dirección de trabajo usada para abrir cuentas en línea atrae más phishing, y el correo personal abierto en un ordenador de trabajo puede meter en él programas maliciosos.
- Hasta un error pequeño merece notificarse. Un despiste menor puede acabar en una brecha de datos, y notificarlo por el procedimiento propio de la organización le permite limitar los daños y aprender de lo ocurrido.
Cursos relacionados
Ver todo →-
 Correo electrónico (Privacidad)
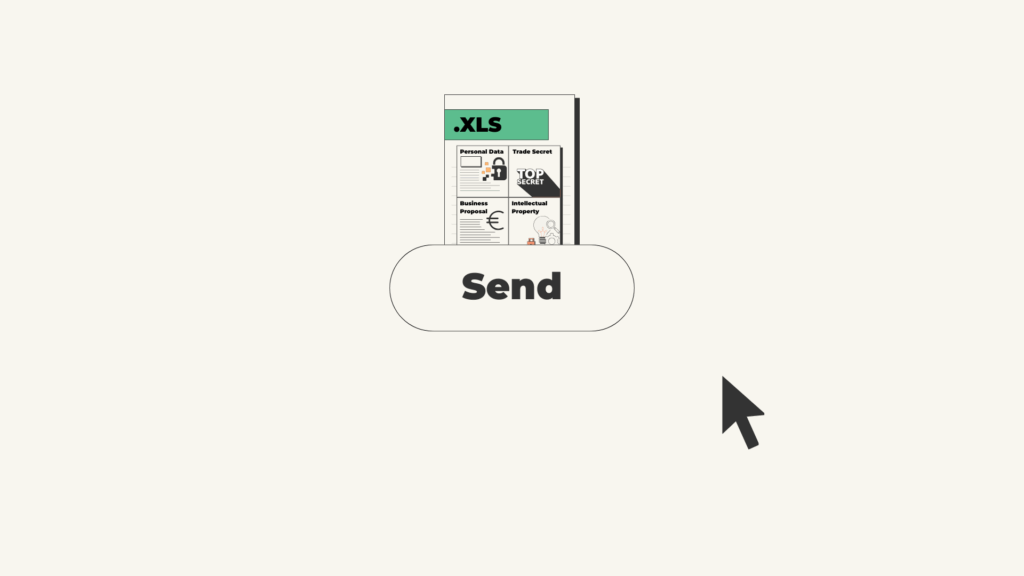
Cada correo es una pequeña decisión sobre qué incluir y quién debe recibirlo.
-
 Correo electrónico (Phishing)
No todos los correos son lo que parecen, y esta formación enseña a detectar los falsos y qué hacer con ellos.
-
 Tratamiento de datos personales
Los datos personales aparecen en el día a día de todos los equipos, también donde es fácil no verlos.