Navegación segura por Internet
Esta formación ayuda al empleado a mantenerse seguro mientras navega por la red, enseñándole a detectar sitios web falsos, evitar enlaces maliciosos y responder correctamente a ventanas emergentes sospechosas.
5 mins | 4 lecciones | 4 cuestionarios
Obtén la versión gratuita
Contenido del curso
Hacer el cuestionario →
Identificar sitios web falsos y enlaces maliciosos
En esta lección, tus empleados aprenderán a detectar las señales de advertencia de los sitios web inseguros y a evitar las trampas online que pueden conducir a la pérdida de datos o a infecciones por malware. Aprenderán prácticas sencillas, como fijarse bien en las direcciones web, verificar los datos de contacto y evitar enlaces o descargas de sitios sospechosos.

Manejo de ventanas emergentes y falsos avisos
En esta lección, tus empleados aprenderán a manejar los mensajes emergentes que intentan asustarles para que hagan clic o llamen.

Reconocer los sitios web seguros (HTTPS frente a HTTP)
Tus empleados aprenderán qué significa HTTPS y por qué es importante a la hora de compartir información en línea, y que HTTPS protege datos como contraseñas y detalles personales encriptándolos.

Prácticas seguras de introducción de datos
Tus empleados aprenderán a tener cuidado al introducir información en sitios web, incluso en los de confianza. Aprenderán los riesgos de compartir demasiados datos, reutilizar contraseñas y confiar en el autorrelleno sin comprobar lo que se comparte.
Pon a prueba tus conocimientos
4 preguntas para evaluar tu comprensión de este curso.
Realizar la evaluaciónCursos relacionados
Ver todo →
Correo electrónico (Phishing)
Esta formación enseña al empleado a reconocer y responder a los correos electrónicos de phishing, una de las causas más comunes de violación de datos en las organizaciones.
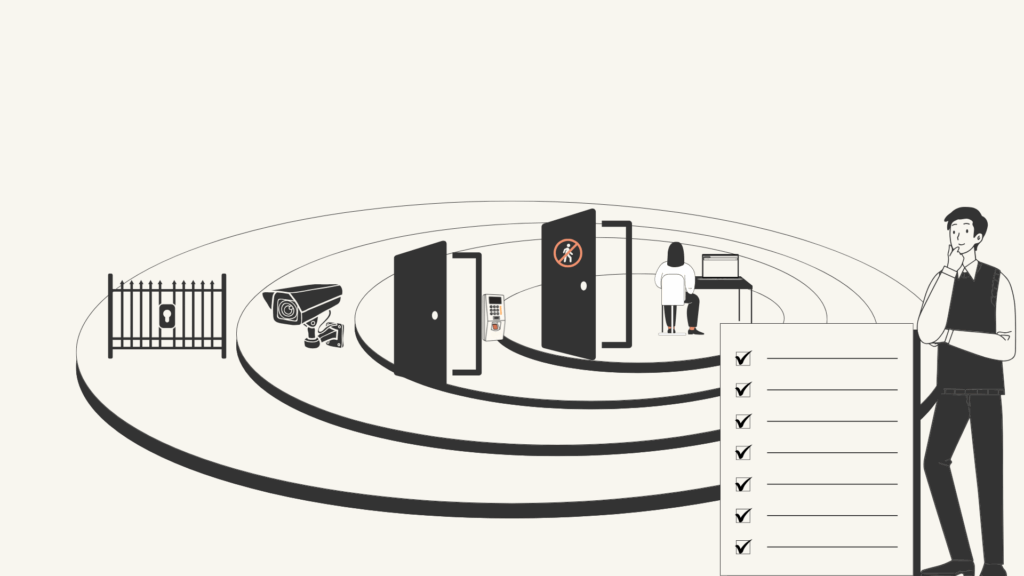
Seguridad física
Esta formación presenta los fundamentos de la seguridad física y por qué es importante para proteger los dispositivos, datos y documentos de la organización.
Ingeniería social
Esta formación muestra cómo los atacantes utilizan la ingeniería social para manipular a las personas en lugar de piratear los sistemas. El empleado explorará cómo se utilizan emociones como la urgencia, la confianza y la curiosidad para engañar a los compañeros para que compartan accesos o información sensible, ya sea a través de correos electrónicos, llamadas telefónicas o interacciones cara a cara.