Curso de introducción al RGPD
Esta formación da a tus compañeros una idea general del RGPD, la ley de la UE que protege los datos personales y fija las normas que deben seguir las organizaciones al tratarlos.
4 min | 3 lecciones | 3 cuestionarios
Formación en concienciaciónEn qué consiste la formación
-
1. Qué es el RGPD
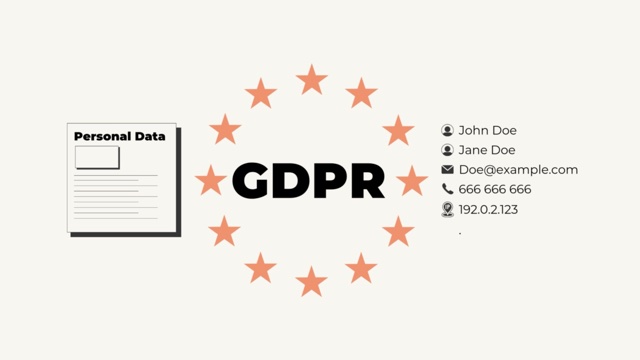
1:19La primera lección explica qué es el Reglamento General de Protección de Datos (RGPD) y qué se considera dato personal. También menciona algunos requisitos fundamentales, como las medidas de seguridad y documentar cómo se tratan los datos personales (un registro de las actividades de tratamiento).
-
2. Por qué se creó el RGPD
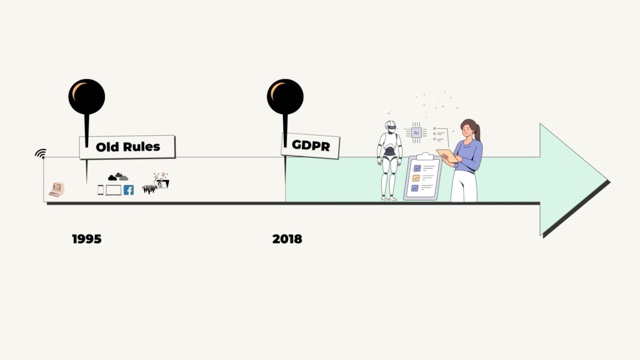
1:36El RGPD sustituyó unas normas de 1995, escritas antes de que existieran los smartphones y las redes sociales. La segunda lección cuenta por qué y qué trajo la nueva ley: normas comunes en toda la UE, requisitos más estrictos para las organizaciones y derechos para las personas sobre sus propios datos.
-
3. Quién debe cumplir el RGPD
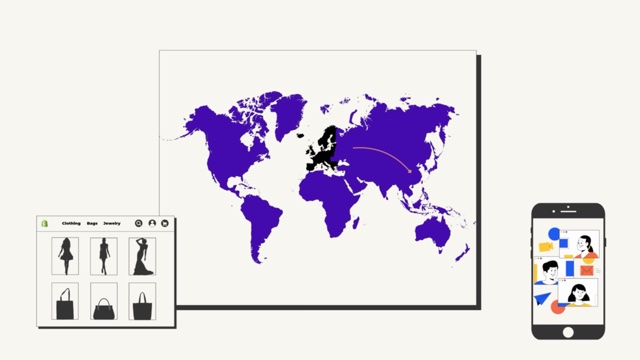
1:27La última lección aclara a quién obliga el RGPD: a las organizaciones establecidas en la UE y también a ciertas organizaciones de fuera de ella. El tamaño y el tipo de organización dan igual, de un pequeño café a una institución pública.
Por qué es importante
Una organización que no cumple el RGPD puede sufrir consecuencias importantes, incluidas multas elevadas. La responsable del cumplimiento es la organización. Su plantilla tiene un papel clave, porque trata datos personales cada día, de responder correos a introducir datos.
Qué aprenden tus compañeros
- Los datos personales son más que un nombre. Una dirección de correo electrónico, un número de teléfono o una dirección IP también son datos personales, igual que cualquier otra información que permita identificar a una persona.
- No todas las partes del RGPD afectan a todos los puestos. Aun así, conocer lo básico ayuda a cada persona a trabajar conforme a lo que exige la ley.
- La ley no nombra tecnologías concretas, y es a propósito. Así sus normas no se quedan obsoletas cuando cambia la tecnología, y cada organización tiene que valorar si las tecnologías que usa quedan sujetas a ellas.
- El RGPD llega más allá de la UE. Una organización con sede en otro lugar debe cumplirlo si ofrece bienes o servicios a personas en la UE o las monitoriza, por ejemplo con cookies que rastrean lo que hacen en un sitio web.
- El RGPD también se aplica a los registros que se llevan a mano. Abarca los datos personales se guarden como se guarden, de un archivador a hojas de cálculo y bases de datos en la nube.
Cursos relacionados
Ver todo →-
 ¿Qué son los datos personales?
Reconocer los datos personales en el trabajo diario es el primer paso para tratarlos bien.
-
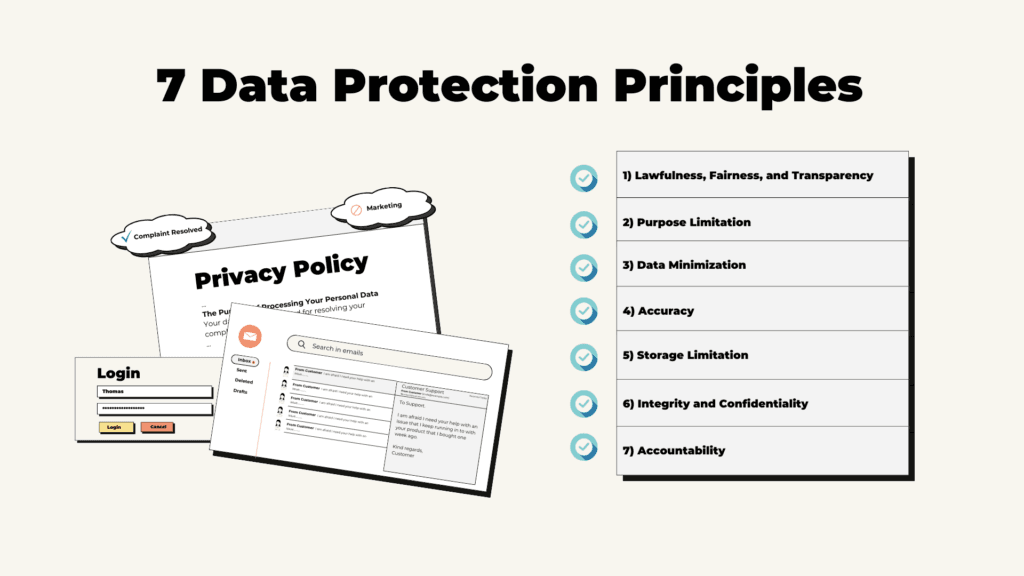 Principios de protección de datos
Siete principios guían cómo espera el RGPD que se traten los datos personales en el trabajo diario.
-
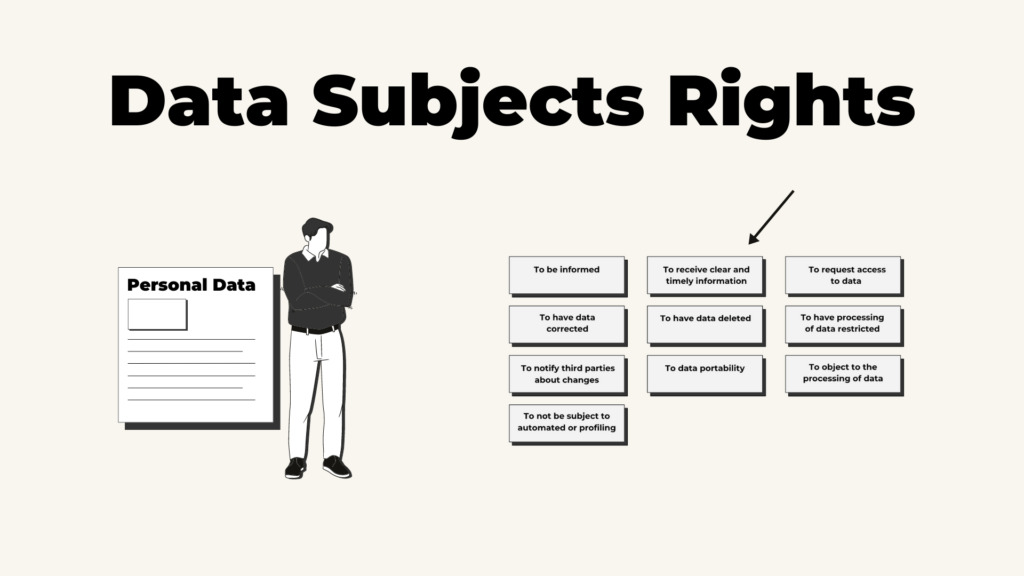 Derechos de los interesados
Las personas tienen derechos sobre sus datos personales, y atender bien sus solicitudes es parte de respetarlos.