Curso sobre el RGPD y las prácticas de seguridad
Proteger los datos personales según el RGPD pide medidas y formas de trabajar adecuadas. Esta formación repasa unas y otras con tus compañeros.
6 min | 3 lecciones | 3 cuestionarios
Empieza gratisEn qué consiste la formación
-
1. Medidas apropiadas
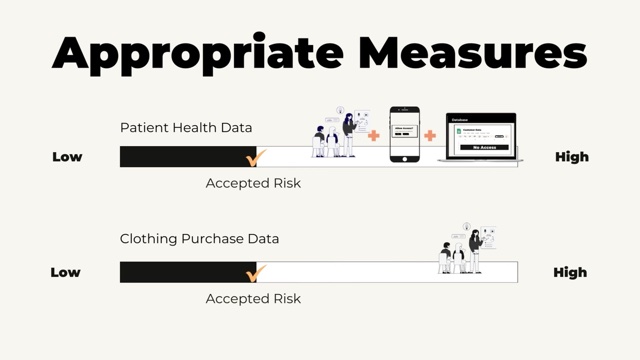
1:56La primera lección explica las medidas técnicas y organizativas apropiadas, como la autenticación multifactorial, y tres pasos para cada proceso o sistema: evaluar el riesgo para las personas, elegir medidas que lo reduzcan a un nivel aceptable y aplicarlas.
-
2. Protección de datos desde el diseño
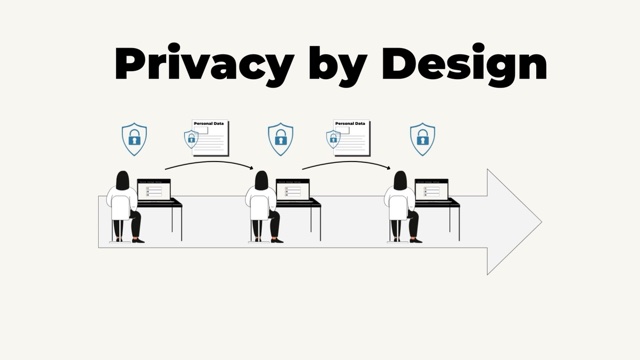
1:58La protección de datos desde el diseño, un requisito del RGPD, consiste en integrar la privacidad en cada proceso y sistema desde el principio, en lugar de añadirla después. La segunda lección trata las pautas que la orientan, de anticiparse a los riesgos a proteger los datos hasta que se borran.
-
3. Protección de datos por defecto
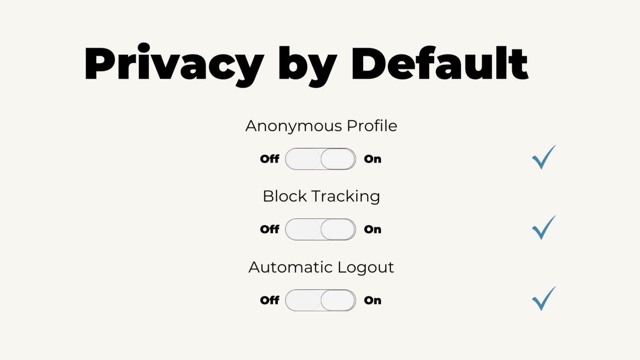
2:13La protección de datos por defecto forma parte de la protección desde el diseño y significa que la opción predeterminada de cualquier sistema o proceso debe dar la máxima privacidad. La última lección la muestra en lo que puede ver el personal de atención al cliente y en la configuración de un programa de correo.
Por qué es importante
El RGPD exige a las organizaciones proteger todo tratamiento de datos personales con medidas de seguridad apropiadas. Esas medidas mantienen los datos lejos de quien no debe acceder a ellos y ayudan a la organización a evitar brechas de datos.
Qué aprenden tus compañeros
- Datos distintos piden niveles de protección distintos. Los datos de salud de los pacientes de una clínica necesitan medidas más sólidas que los datos de clientes de una tienda de ropa, porque el riesgo para las personas afectadas no es el mismo.
- Cualquiera puede detectar un proceso que pone en riesgo los datos personales. Lo ideal es que alguien ya supervise las medidas de seguridad en toda la organización, y aun así le resulta útil que un compañero vea que un proceso o un sistema trata datos personales de forma insegura.
- Un sistema puede proteger la privacidad y funcionar bien. Las medidas de privacidad no deberían estorbar lo que los usuarios necesitan del sistema, y esas necesidades no deberían cubrirse a costa de la privacidad.
- Por defecto, el acceso a los datos personales se limita al mínimo. Los datos personales, en papel o en pantalla, no deberían estar abiertos a toda la organización, y una persona solo recibe más acceso cuando su trabajo lo requiere.
- Es poco probable que alguien desactive un ajuste de privacidad estricto. Si un programa de correo cifra los mensajes y desactiva las confirmaciones de lectura desde el principio, los usuarios pueden relajar esos ajustes, pero es poco probable que lo hagan.
Cursos relacionados
Ver todo →-
 Evaluación de riesgos
Un método de puntuación sencillo ayuda a valorar los riesgos para los datos personales y a abordarlos por orden.
-
 Seguridad de la información
Proteger la información es tarea de toda la organización, y cada empleado tiene su parte en ella.
-
 Infracciones de datos
Detectar una brecha de datos personales empieza por saber cómo se presenta.