Correo electrónico (Phishing)
Esta formación enseña al empleado a reconocer y responder a los correos electrónicos de phishing, una de las causas más comunes de violación de datos en las organizaciones.
5 mins | 3 lecciones | 3 cuestionarios
Obtén la versión gratuita
Contenido del curso
Hacer el cuestionario →
El phishing es un riesgo importante
Hacer clic en un enlace de phishing puede conducir al robo de credenciales o a un ataque de malware. Para ti personalmente, esto puede significar perder el acceso a tus propias cuentas o que te roben tus datos. Pero lo que está en juego es aún mayor para tu organización: un ataque de ransomware podría denegar el acceso a todos los datos, exponer la información de los clientes o provocar una pérdida masiva de datos, causando pérdidas económicas y dañando la reputación y la confianza de la organización.

¿Cómo detectar un correo de phishing?
Reconocer las señales del phishing será tu mejor defensa, sobre todo cuando un correo electrónico de phishing se cuele en los filtros de seguridad de tu bandeja de entrada.

¿Cómo actuar si sospechas de phishing?
Si te mantienes alerta, informas de los correos sospechosos y adoptas un enfoque de "pensar antes de hacer clic", ayudarás a proteger a tu organización contra los correos electrónicos de phishing.
Pon a prueba tus conocimientos
3 preguntas para evaluar tu comprensión de este curso.
Realizar la evaluaciónCursos relacionados
Ver todo →
Navegación segura por Internet
Esta formación ayuda al empleado a mantenerse seguro mientras navega por la red, enseñándole a detectar sitios web falsos, evitar enlaces maliciosos y responder correctamente a ventanas emergentes sospechosas.
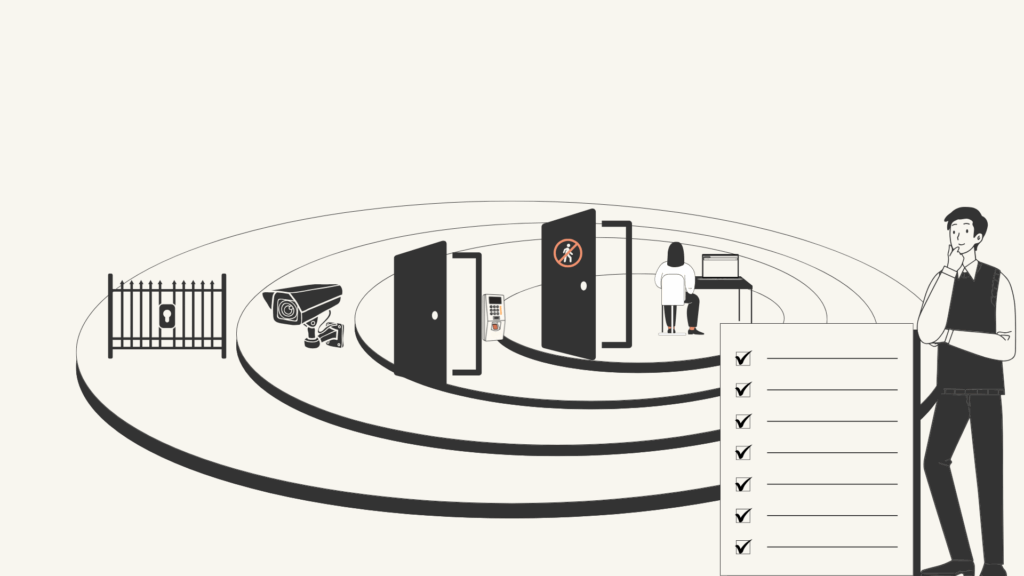
Seguridad física
Esta formación presenta los fundamentos de la seguridad física y por qué es importante para proteger los dispositivos, datos y documentos de la organización.
Ingeniería social
Esta formación muestra cómo los atacantes utilizan la ingeniería social para manipular a las personas en lugar de piratear los sistemas. El empleado explorará cómo se utilizan emociones como la urgencia, la confianza y la curiosidad para engañar a los compañeros para que compartan accesos o información sensible, ya sea a través de correos electrónicos, llamadas telefónicas o interacciones cara a cara.