Curso de introducción a NIS2
Esta formación acerca a tus compañeros a la Directiva NIS2, la norma de la UE sobre ciberseguridad para las organizaciones de las que depende la sociedad.
6 min | 3 lecciones | 3 cuestionarios
Empieza gratisEn qué consiste la formación
-
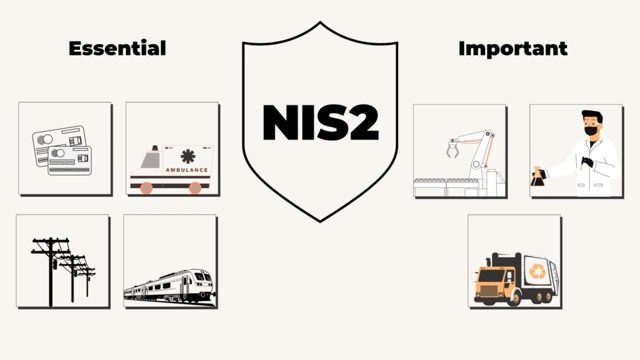
1. A quién se aplica NIS2
1:44NIS2 abarca entidades esenciales, como hospitales y centrales eléctricas, y entidades importantes, como empresas de reciclaje y centros de investigación. La primera lección describe ambas categorías y las excepciones, como las organizaciones muy pequeñas.
-
2. Requisitos mínimos de NIS2
2:23NIS2 fija unas medidas de seguridad que toda organización sujeta a ella debe tener, sean cuales sean sus propios riesgos. La segunda lección las recorre, desde las políticas de seguridad, la evaluación de los proveedores y el control de acceso hasta la respuesta a incidentes y un plan para mantener la actividad del negocio.
-
3. Obligaciones de la dirección según NIS2
1:48Según NIS2, los órganos de dirección (el CEO o los consejeros, por ejemplo) son responsables de la ciberseguridad, y la última lección explica qué implica eso. También cuenta cómo se notifican los incidentes a las autoridades y qué controles pueden hacer estas por iniciativa propia.
Por qué es importante
Incumplir NIS2 puede acarrear multas para la organización y responsabilidad personal para sus órganos de dirección. La directiva busca que el suministro de bienes y servicios esenciales en la UE resista mejor las ciberamenazas, y para ello eleva los estándares mínimos de ciberseguridad en los sectores que los proporcionan.
Qué aprenden tus compañeros
- NIS2 pide cosas un poco distintas a las entidades esenciales y a las importantes. Por eso conviene averiguar en cuál de las dos categorías entra la organización.
- Cada Estado miembro de la UE decide a quién se aplica. Para saber si NIS2 se aplica a la organización, hay que consultar la información oficial del país donde opera.
- El cumplimiento parte de los riesgos propios de la organización. Cada organización afronta riesgos de seguridad informática distintos, así que primero identifica los suyos y elige medidas que encajen con ellos, además de las que NIS2 exige a todas.
- La formación del personal es una de las medidas obligatorias. Tiene que ser periódica, y además los empleados deben conocer y seguir las normas de seguridad de la organización.
- Los órganos de dirección tienen que implicarse, no solo dar el visto bueno. Eso supone supervisar si las medidas están en marcha y funcionan, por ejemplo con revisiones periódicas y recursos suficientes, y formarse con regularidad en ciberseguridad y gestión de riesgos.
Cursos relacionados
Ver todo →-
 Seguridad de la información
Proteger la información es tarea de toda la organización, y cada empleado tiene su parte en ella.
-
 Evaluación de riesgos
Un método de puntuación sencillo ayuda a valorar los riesgos para los datos personales y a abordarlos por orden.
-
 Infracciones de datos
Detectar una brecha de datos personales empieza por saber cómo se presenta.