Formation sur l'ingénierie sociale
L’ingénierie sociale manipule les gens, pas la technologie, pour accéder aux systèmes et aux données confidentielles. Cette formation en montre les ressorts.
6 min | 3 leçons | 3 quiz
Commencer gratuitementLe contenu de la formation
-
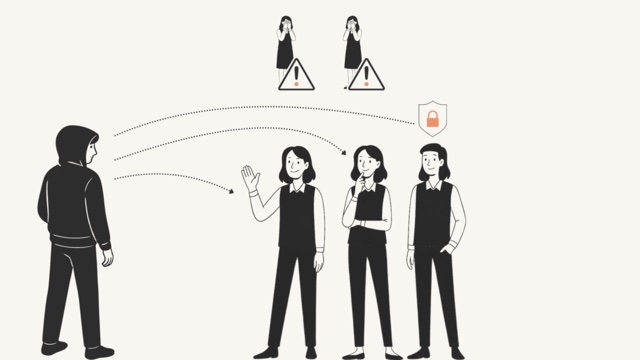
1. Manipuler l’humain
2:10Les attaquants trouvent souvent plus facile de tromper une personne que de pénétrer dans un système, et la première leçon explique pourquoi. Quand on est occupé ou pressé, on réagit vite aux messages qui jouent sur les émotions.
-
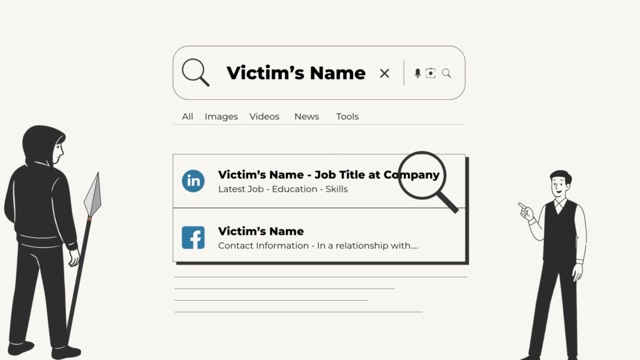
2. Les différents types d’attaques d’ingénierie sociale
2:08La deuxième leçon montre les formes que prennent ces attaques : e-mails envoyés en masse, messages taillés pour une seule personne grâce à des informations trouvées en ligne (spear phishing), clés USB laissées comme appât, affiches avec des QR codes qui mènent vers des sites malveillants, inconnus qui franchissent des portes sécurisées dans le sillage du personnel (talonnage, ou tailgating).
-
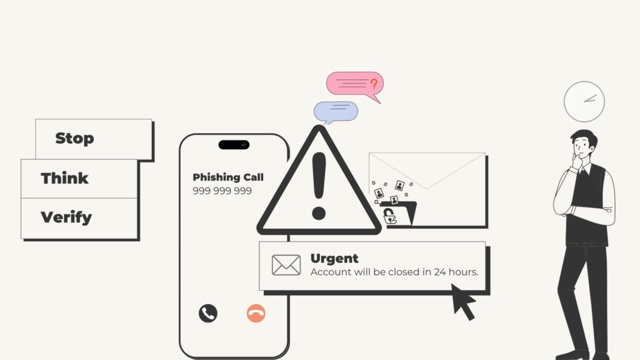
3. Comment réagir face à une attaque d’ingénierie sociale
1:50S’arrêter, réfléchir, vérifier : c’est la méthode simple que donne la dernière leçon face à toute demande suspecte. Vos collègues y apprennent à contrôler l’adresse d’un expéditeur, à joindre la personne par un canal dont on est sûr, à envoyer un visiteur sans badge à l’accueil et à signaler ce qui ne peut pas être vérifié.
Pourquoi c’est important
L’ingénierie sociale est l’un des moyens les plus courants de contourner les mesures de sécurité d’une organisation, car les gens prennent souvent des risques, comme cliquer sur des liens d’expéditeurs inconnus, tout en connaissant les dangers. Elle peut entraîner des infections par logiciel malveillant et des attaques par rançongiciel qui coûtent cher à l’organisation.
Ce que vos collègues apprennent
- Les attaquants exploitent toute émotion qui peut leur servir. L’annonce qu’un compte va être fermé, un message qui semble venir du patron, un prix à gagner ou une alerte d’activité inhabituelle poussent à agir avant de vérifier.
- Les attaques ciblées sont bien plus difficiles à repérer. Un attaquant qui connaît le poste d’une personne et le prestataire informatique de l’entreprise peut l’appeler par son nom, se faire passer pour le support informatique et demander un accès à distance.
- La serviabilité peut être exploitée. Un inconnu qui demande qu’on lui tienne la porte parce qu’il a oublié son badge compte sur l’envie d’aider et d’éviter un moment gênant.
- L’impression que quelque chose cloche mérite qu’on s’y arrête. Une pression pour agir vite, ou une proposition trop belle (ou trop alarmante) pour être vraie, doit inciter à vérifier la demande avant de faire quoi que ce soit.
Cours associés
Voir tout →-
 Courrier électronique (hameçonnage)
Un e-mail n’est pas toujours ce qu’il paraît : la formation montre comment repérer un faux et comment réagir.
-
 Sécurité physique
L’information se protège aussi hors ligne, au bureau comme lorsqu’on travaille en dehors.
-
 Naviguer en toute sécurité
Faux sites, pop-ups et formulaires peuvent sembler crédibles, mais des signes clairs les distinguent des vrais.