Formation aux principes de protection des données
Les sept principes de protection des données sont les règles du RGPD pour traiter des données personnelles. Vos collègues apprennent à les connaître.
6 min | 3 leçons | 3 quiz
Commencer gratuitementLe contenu de la formation
-
1. Les principes de protection des données (partie 1)
1:57La première leçon couvre trois principes. Licéité, loyauté et transparence : traiter les données personnelles de façon légale, loyale et ouverte. Limitation des finalités : ne les utiliser que pour la finalité de départ. Minimisation des données : ne pas en collecter plus que nécessaire.
-
2. Les principes de protection des données (partie 2)
1:40Quatre autres s’y ajoutent dans la deuxième leçon : l’exactitude (des données correctes et à jour), la limitation de la conservation (effacer ou anonymiser les données devenues inutiles), l’intégrité et la confidentialité (en assurer la sécurité) et la responsabilité (démontrer que les principes sont respectés).
-
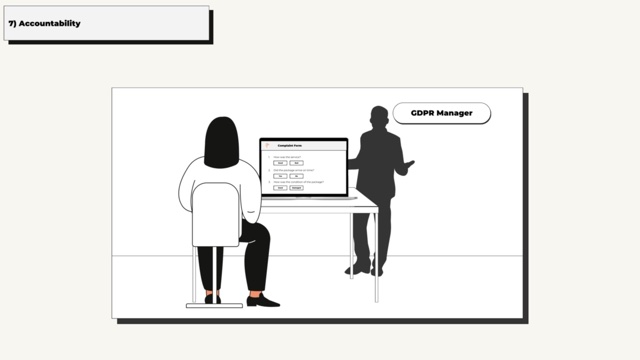
3. Appliquer les principes au travail
1:56Un même exemple, un formulaire de réclamation sur le site d’une entreprise, sert de fil conducteur à la dernière leçon. On y voit les principes à l’œuvre : une mention sur la protection des données dans le formulaire, la vérification des informations avec le client, un accès limité aux réclamations et une politique pour effacer ou anonymiser les données ensuite.
Pourquoi c’est important
Toute organisation qui opère depuis l’UE, ou qui cible des personnes dans l’UE, doit suivre les principes de protection des données du RGPD. Ils sont le fondement de la conformité au règlement et un guide chaque fois que quelqu’un traite des données personnelles au travail, qu’elles concernent des clients ou des employés.
Ce que vos collègues apprennent
- La loyauté, c’est traiter les données des autres comme les siennes. C’est aussi être transparent avec les personnes sur l’usage de leurs données et respecter leurs droits sur celles-ci.
- La raison pour laquelle les gens partagent leurs données en fixe les limites. Un client qui écrit au support attend de l’aide pour sa question : utiliser cet e-mail à des fins de prospection exige d’abord son consentement explicite.
- Des erreurs dans les données personnelles peuvent avoir de vraies conséquences. Une adresse erronée peut envoyer un produit au mauvais endroit, et un dossier médical inexact peut conduire un médecin à une mauvaise décision.
- L’organisation doit pouvoir démontrer sa conformité. Tenir un registre des traitements de données personnelles, mener régulièrement des audits de conformité au RGPD et prouver que les employés ont été formés sont autant de moyens de le faire.
- La personne chargée de la conformité au RGPD aide à concevoir les nouveaux processus. L’associer à la création ou à la mise à jour d’un processus métier contribue à garantir qu’il respecte les principes.
Cours associés
Voir tout →-
 Bases juridiques du traitement des données à caractère personnel
Tout usage de données personnelles exige un motif licite, et vos collègues apprennent à trouver le bon.
-
 Droits des personnes concernées
Chacun a des droits sur ses données personnelles : bien traiter ses demandes fait partie du respect de ces droits.
-
 Introduction au RGPD
Vos collègues y apprennent ce qu’est le RGPD, pourquoi il a été créé et qui doit le respecter.