Formation d'introduction au RGPD
Vos collègues découvrent le RGPD, le règlement européen qui protège les données personnelles et fixe les règles que les organisations doivent suivre pour les traiter.
4 min | 3 leçons | 3 quiz
Formation à la sensibilisationLe contenu de la formation
-
1. Qu’est-ce que le RGPD
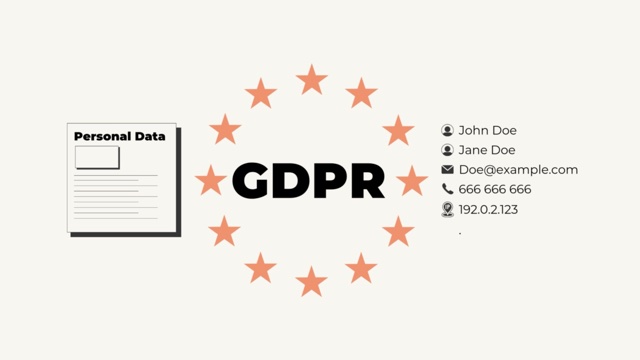
1:19La première leçon explique ce qu’est le règlement général sur la protection des données (RGPD) et ce qui constitue une donnée personnelle. Elle cite aussi quelques exigences clés, comme les mesures de sécurité et la documentation des traitements de données personnelles (le registre des activités de traitement).
-
2. Pourquoi le RGPD a été créé
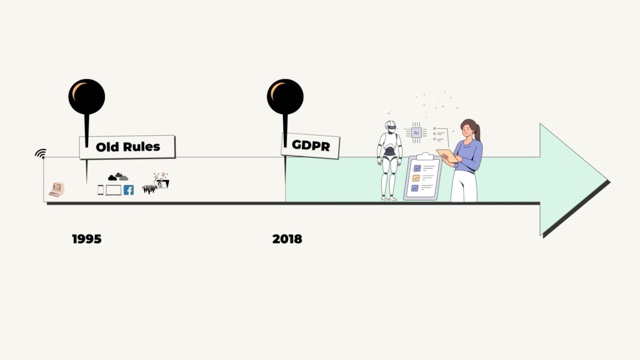
1:36Le RGPD a remplacé des règles de 1995, écrites avant l’arrivée des smartphones et des réseaux sociaux. La deuxième leçon explique pourquoi, et ce que le nouveau texte a apporté : des règles harmonisées dans toute l’UE, des exigences plus strictes pour les organisations et des droits pour chacun sur ses propres données.
-
3. Qui doit se conformer au RGPD
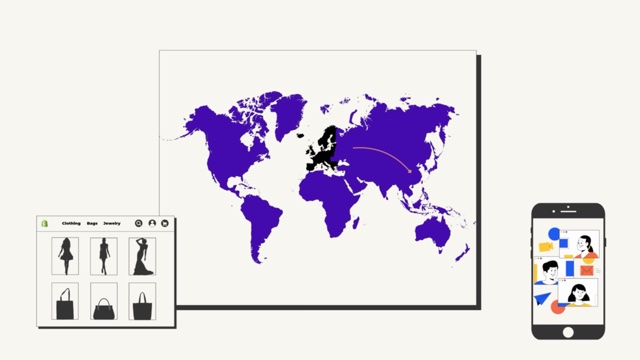
1:27La dernière leçon explique qui doit respecter le RGPD, des organisations établies dans l’UE à certaines structures basées hors de l’UE. La taille et le type d’organisation n’y changent rien, du petit café à l’institution publique.
Pourquoi c’est important
Une organisation qui ne respecte pas le RGPD s’expose à des conséquences importantes, notamment de lourdes amendes. La conformité incombe à l’organisation. Ses employés y jouent un rôle essentiel, car ils traitent des données personnelles chaque jour, qu’ils répondent à des e-mails ou saisissent des données.
Ce que vos collègues apprennent
- Une donnée personnelle ne se limite pas à un nom. Une adresse e-mail, un numéro de téléphone ou une adresse IP sont aussi des données personnelles, comme toute autre information permettant d’identifier une personne.
- Toutes les parties du RGPD ne s’appliquent pas à tous les postes. En connaître les bases aide pourtant chacun à travailler conformément à ce que le règlement exige.
- Le texte ne cite volontairement aucune technologie précise. L’objectif est d’éviter que ses règles ne deviennent obsolètes avec l’évolution technique, et ce choix oblige chaque organisation à déterminer si les technologies qu’elle utilise y sont soumises.
- Le RGPD s’applique au-delà de l’UE. Une organisation établie ailleurs doit le respecter quand elle propose des biens ou des services à des personnes dans l’UE ou qu’elle suit leur comportement, par exemple avec des cookies qui enregistrent ce qu’elles font sur un site web.
- Le RGPD s’applique aussi aux dossiers papier. Il couvre les données personnelles quelle que soit leur forme de conservation, de l’armoire à dossiers aux tableurs et aux bases de données dans le cloud.
Cours associés
Voir tout →-
 Qu'est-ce qu'une donnée personnelle ?
Reconnaître les données personnelles au quotidien est le premier pas pour bien les traiter.
-
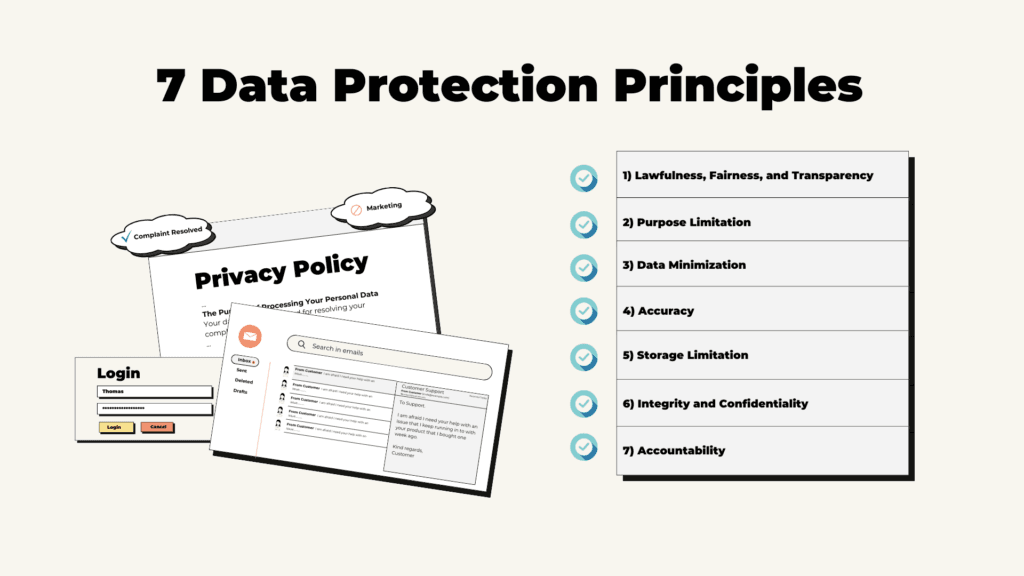 Principes de protection des données
Sept principes du RGPD guident le traitement des données personnelles au quotidien.
-
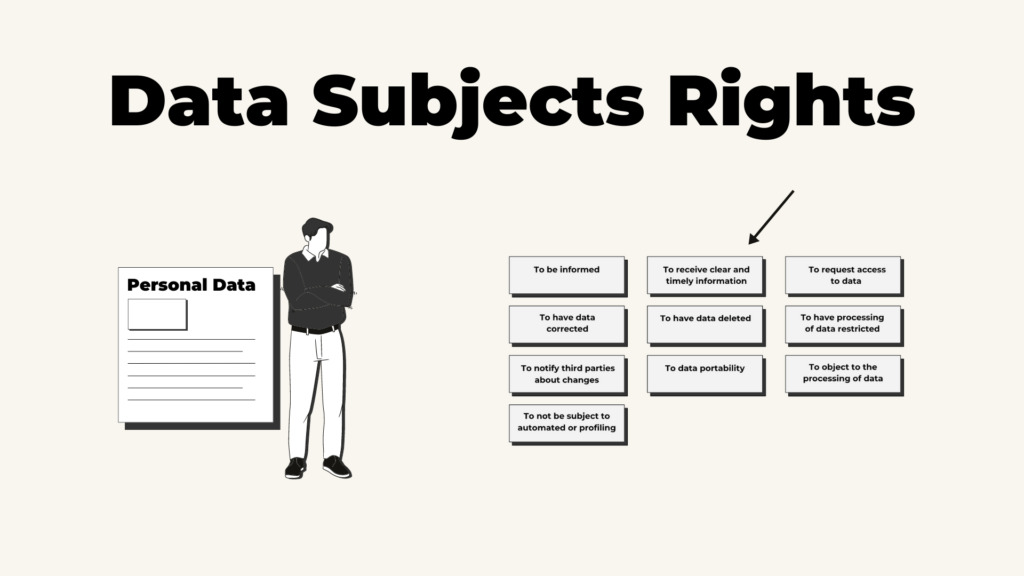 Droits des personnes concernées
Chacun a des droits sur ses données personnelles : bien traiter ses demandes fait partie du respect de ces droits.