Formation à l'évaluation des risques RGPD
L’évaluation des risques RGPD sert à juger et à réduire avec méthode les risques pour les données personnelles. Vos collègues en saisissent la logique.
6 min | 4 leçons | 4 quiz
Commencer gratuitementLe contenu de la formation
-
1. Introduction à l’évaluation des risques
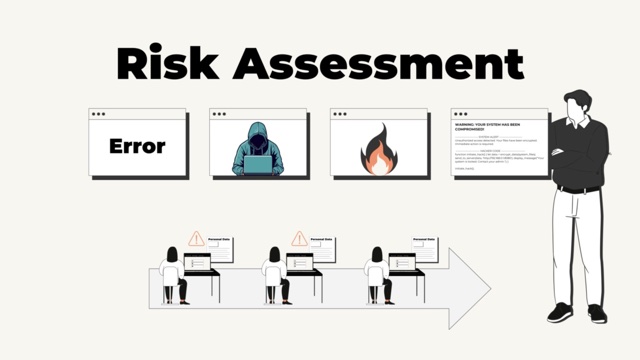
1:05Un risque, c’est tout ce qui pourrait nuire à la vie privée et à la sécurité des données personnelles manipulées au travail. La première leçon explique comment une évaluation des risques examine chaque menace : quelle est sa probabilité, et quelles conséquences aurait-elle pour les personnes concernées ?
-
2. Ce qu’il faut évaluer et les menaces à rechercher
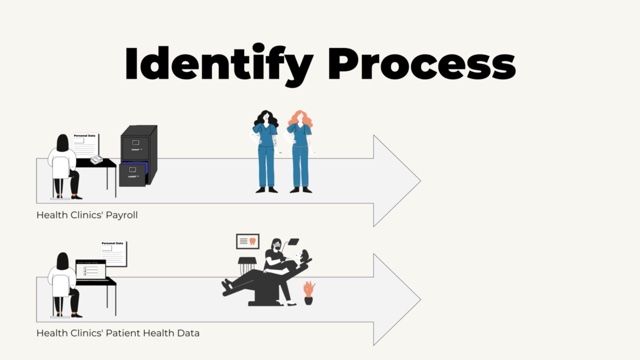
2:01Une évaluation part d’une activité de traitement, c’est-à-dire d’un usage précis de données personnelles. La deuxième leçon montre comment la choisir et quels types de menaces rechercher, des pannes techniques et des vols aux cyberattaques et à une violation chez un fournisseur.
-
3. Probabilité et conséquences
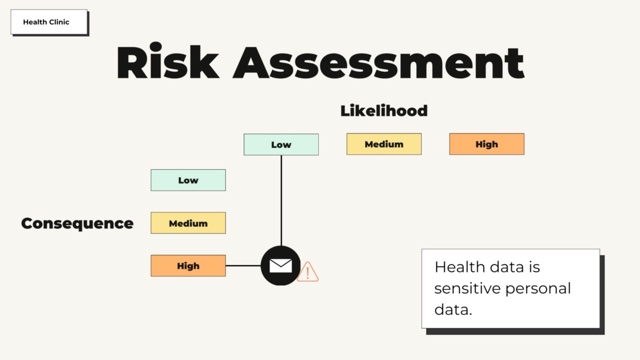
1:31La troisième leçon propose une méthode de notation simple : chaque menace est classée faible, moyenne ou élevée, une fois pour sa probabilité et une fois pour la gravité de ses conséquences. Utiliser la même échelle pour toutes les menaces permet de les comparer plus facilement.
-
4. Risques et mesures appropriées
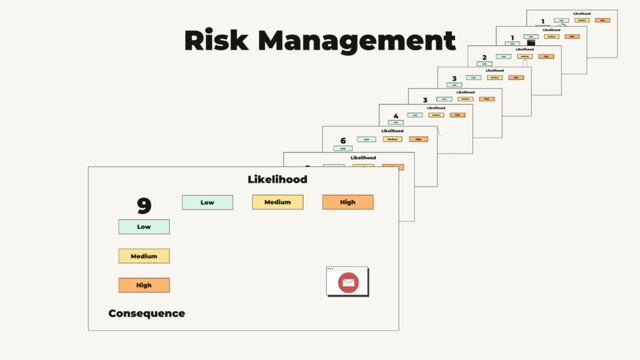
1:33La dernière leçon combine les deux notes en un score de risque de 1 à 9 : faible, moyen et élevé valent 1, 2 et 3, et les deux valeurs sont multipliées. Avec un score pour chaque activité de traitement, l’organisation peut classer ses risques et traiter les plus élevés en premier.
Pourquoi c’est important
L’évaluation des risques est une exigence essentielle du RGPD. Elle montre à l’organisation ce qu’elle doit faire pour protéger les données personnelles, afin que son temps, ses efforts et ses moyens soient utilisés à bon escient.
Ce que vos collègues apprennent
- Chaque usage de données personnelles a ses propres menaces. Les dossiers des patients d’une clinique, stockés dans un système cloud, ne sont pas exposés aux mêmes menaces que les dossiers du personnel rangés dans une armoire : chacun est donc évalué séparément.
- Les menaces viennent aussi de l’intérieur de l’organisation. Des employés qui manipulent mal des données, en font volontairement un mauvais usage ou se débarrassent d’appareils électroniques sans précaution ont leur place sur la liste, à côté des attaques venues de l’extérieur.
- Une menace peut être peu probable et pourtant grave. Envoyer par erreur des données de santé à la mauvaise personne est peu probable dans une clinique qui passe par un portail patient plutôt que par e-mail, mais le préjudice serait élevé, car les données de santé sont sensibles.
- Un risque élevé ne se règle pas toujours par la technologie. Le réduire peut demander une procédure de traitement des données personnelles, et pas seulement une mesure technique.
Cours associés
Voir tout →-
 RGPD et pratiques de sécurité
Pour le RGPD, la protection des données personnelles commence dès la conception d’un système.
-
 Violations de données
Repérer une violation de données commence par savoir à quoi elle ressemble.
-
 Sécurité de l'information
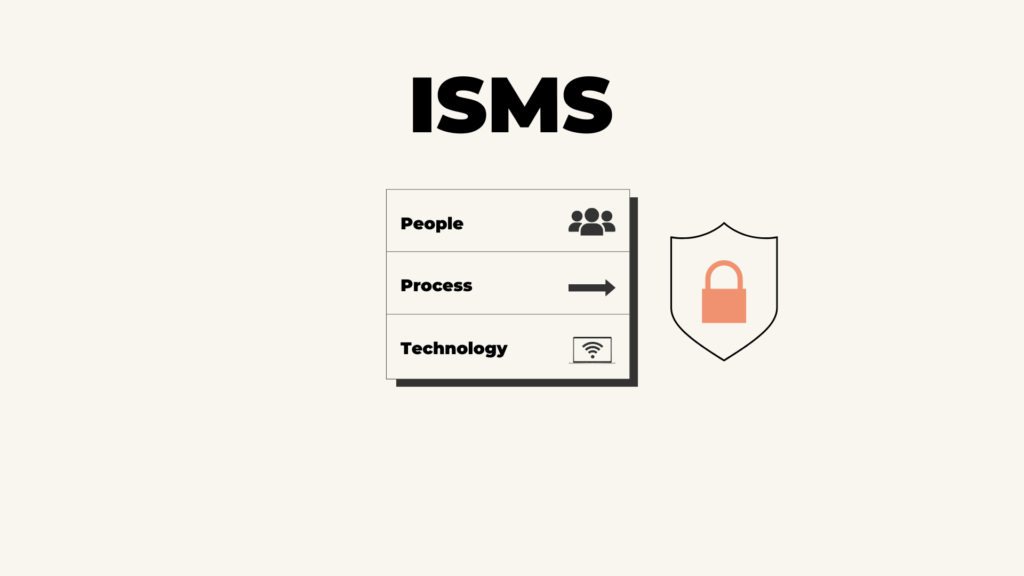
Protéger l’information est l’affaire de toute l’organisation, et chaque employé y a sa part.