Formation sur le RGPD et les pratiques de sécurité
Sécuriser les données personnelles selon le RGPD demande les bonnes mesures et les bonnes méthodes de travail. Vos collègues en font le tour.
6 min | 3 leçons | 3 quiz
Formation à la sensibilisationLe contenu de la formation
-
1. Les mesures appropriées
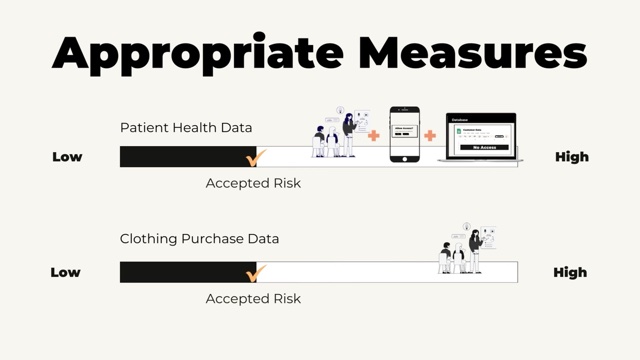
1:56La première leçon explique ce que sont les mesures techniques et organisationnelles appropriées, comme l’authentification multifacteur, et trois étapes pour chaque processus ou système : évaluer le risque pour les personnes, choisir des mesures qui le ramènent à un niveau acceptable, puis les mettre en place.
-
2. La protection des données dès la conception
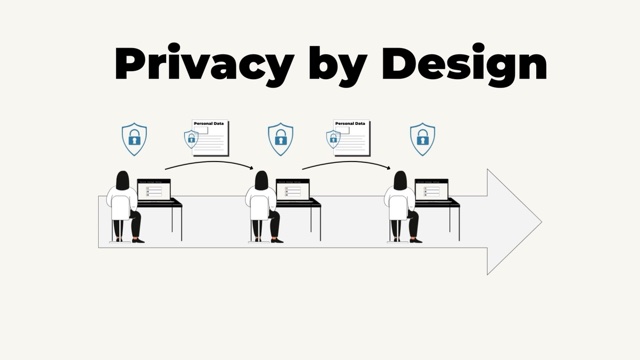
1:58Exigée par le RGPD, la protection des données dès la conception (privacy by design) consiste à intégrer la protection de la vie privée à chaque processus et système dès le départ, plutôt que de l’ajouter après coup. La deuxième leçon présente les points qui la guident, qu’il s’agisse d’anticiper les risques ou de protéger les données jusqu’à leur effacement.
-
3. La protection des données par défaut
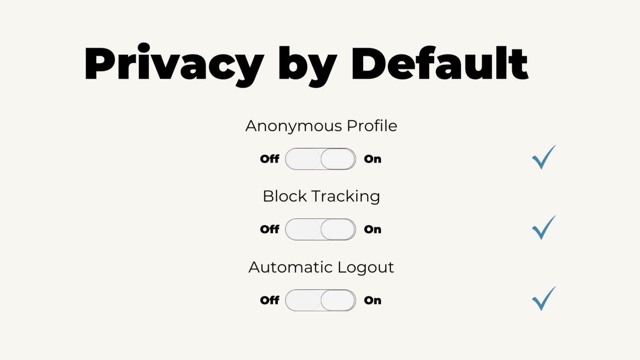
2:13La protection des données par défaut (privacy by default) fait partie de la protection dès la conception : l’option proposée par défaut dans tout système ou processus doit offrir le plus haut niveau de confidentialité. La dernière leçon l’illustre avec ce que voit le personnel du service client et avec les réglages d’une messagerie.
Pourquoi c’est important
Le RGPD impose aux organisations de protéger tout traitement de données personnelles par des mesures de sécurité appropriées. Ces mesures tiennent les données hors de portée des personnes qui ne doivent pas y accéder et aident l’organisation à éviter les violations de données.
Ce que vos collègues apprennent
- Des données différentes demandent des niveaux de protection différents. Les données de santé des patients d’une clinique exigent des mesures plus fortes que les données clients d’un magasin de vêtements, car le risque pour les personnes concernées n’est pas le même.
- Chacun peut repérer un processus qui met des données personnelles en danger. Idéalement, quelqu’un supervise déjà les mesures de sécurité dans toute l’organisation, et cette personne a tout de même intérêt à ce qu’un collègue remarque un processus ou un système qui traite des données personnelles sans sécurité suffisante.
- Un système peut protéger la vie privée et bien fonctionner. Les mesures de protection ne devraient pas faire obstacle à ce que les utilisateurs attendent du système, et ces attentes ne devraient pas être satisfaites au détriment de la vie privée.
- Par défaut, l’accès aux données personnelles est réduit au minimum. Sur papier comme à l’écran, les données personnelles ne doivent pas être accessibles à tout le monde dans l’organisation, et une personne n’obtient un accès plus large que si son travail l’exige.
- Un réglage très protecteur a peu de chances d’être désactivé. Si une messagerie chiffre les messages et désactive les accusés de lecture dès le départ, les utilisateurs peuvent toujours assouplir ces réglages, mais il est peu probable qu’ils le fassent.
Cours associés
Voir tout →-
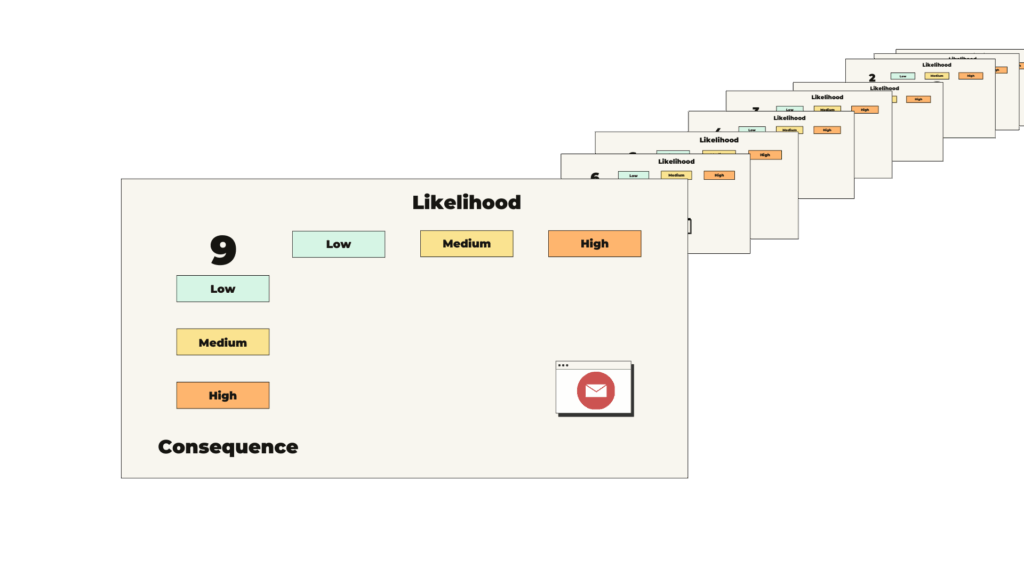 Évaluation des risques
Une notation simple aide à évaluer les risques pour les données personnelles et à les traiter dans l’ordre.
-
 Sécurité de l'information
Protéger l’information est l’affaire de toute l’organisation, et chaque employé y a sa part.
-
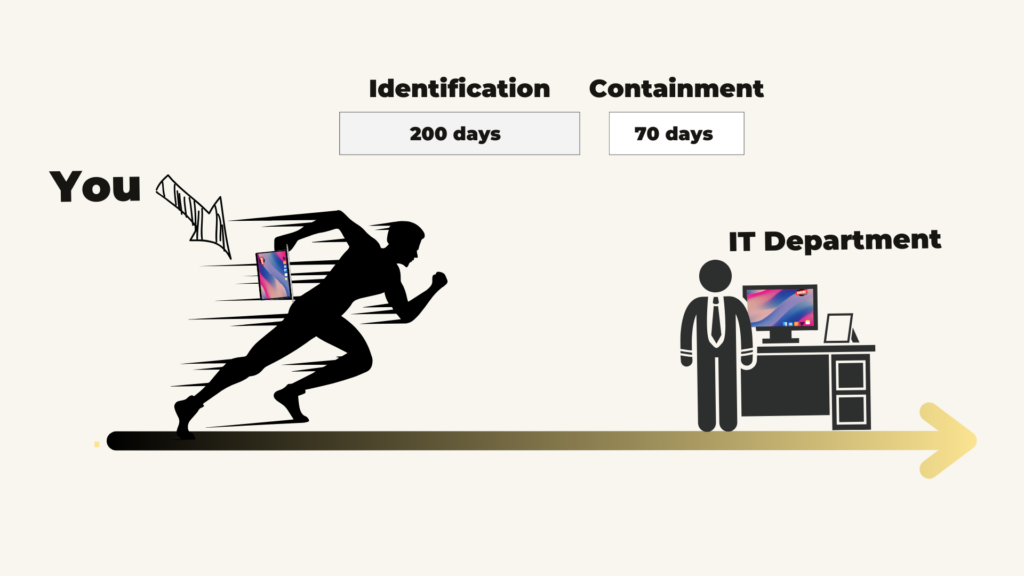 Violations de données
Repérer une violation de données commence par savoir à quoi elle ressemble.