Formation d'introduction à NIS2
Cette formation présente à vos collègues NIS2, la directive européenne sur la cybersécurité des organisations indispensables à la société.
6 min | 3 leçons | 3 quiz
Formation à la sensibilisationLe contenu de la formation
-
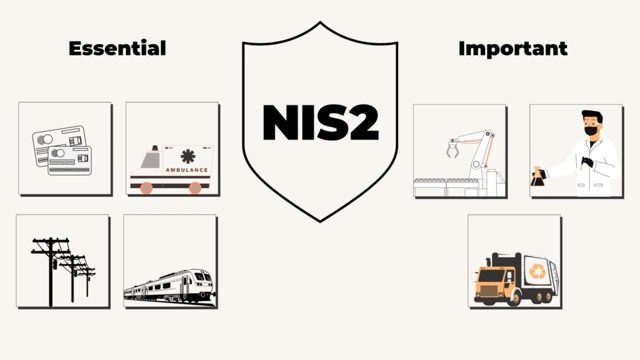
1. À qui s’applique NIS2
1:44NIS2 vise des entités essentielles, comme les hôpitaux et les centrales électriques, et des entités importantes, comme les entreprises de recyclage et les instituts de recherche. La première leçon explique ces deux catégories, ainsi que les exceptions, comme les très petites organisations.
-
2. Les exigences minimales de NIS2
2:23NIS2 impose des mesures de sécurité que toute organisation concernée doit mettre en place, quels que soient ses propres risques. La deuxième leçon les passe en revue, depuis les politiques de sécurité, le contrôle des fournisseurs et la gestion des accès jusqu’à la réponse aux incidents et à la continuité d’activité.
-
3. Les obligations de la direction
1:48Avec NIS2, la direction (le directeur général et les membres du conseil d’administration, par exemple) est responsable de la cybersécurité, et la dernière leçon explique ce que cela implique. Elle aborde aussi la notification des incidents aux autorités et les contrôles que celles-ci peuvent mener de leur propre initiative.
Pourquoi c’est important
Ne pas respecter NIS2 peut valoir des amendes à l’organisation et engager la responsabilité personnelle de ses dirigeants. La directive vise à mieux protéger contre les cybermenaces la fourniture de biens et de services essentiels dans l’UE, en relevant le niveau minimal de cybersécurité dans les secteurs qui les assurent.
Ce que vos collègues apprennent
- NIS2 n’attend pas tout à fait la même chose des entités essentielles et des entités importantes. Il importe donc de savoir dans quelle catégorie se trouve l’organisation.
- Chaque pays de l’UE décide qui est concerné. C’est dans les publications officielles du pays où l’organisation exerce son activité qu’il faut vérifier si NIS2 s’applique à elle.
- La conformité part des risques propres à l’organisation. Chaque organisation fait face à des risques de sécurité informatique différents : elle commence par identifier les siens, puis choisit des mesures adaptées, en plus de celles que NIS2 impose à tous.
- La formation du personnel fait partie des mesures obligatoires. Elle doit être régulière, et les employés doivent aussi connaître et appliquer les règles de sécurité de l’organisation.
- La direction doit rester impliquée, pas seulement valider. Cela signifie superviser la mise en place et l’efficacité des mesures, par exemple par des revues régulières et des moyens suffisants, et suivre régulièrement une formation à la cybersécurité et à la gestion des risques.
Cours associés
Voir tout →-
 Sécurité de l'information
Protéger l’information est l’affaire de toute l’organisation, et chaque employé y a sa part.
-
 Évaluation des risques
Une notation simple aide à évaluer les risques pour les données personnelles et à les traiter dans l’ordre.
-
 Violations de données
Repérer une violation de données commence par savoir à quoi elle ressemble.