Formation à la sécurité des mots de passe
Les mots de passe ouvrent les comptes, les appareils et les fichiers de l’organisation. Cette formation aide vos collègues à bien les choisir et à les protéger.
6 min | 3 leçons | 3 quiz
Commencer gratuitementLe contenu de la formation
-
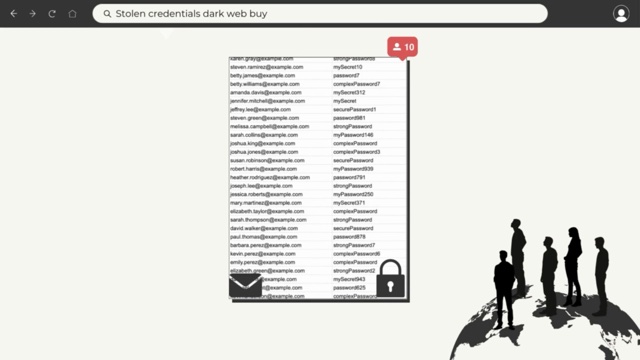
1. L’importance des mots de passe robustes
2:07Les attaquants obtiennent des mots de passe en piégeant les gens (phishing), en les devinant ou en achetant ceux qui ont fuité lors de violations de données. La première leçon montre aussi pourquoi les habitudes qui rendent un mot de passe facile à retenir rendent du même coup un compte plus facile à pirater.
-
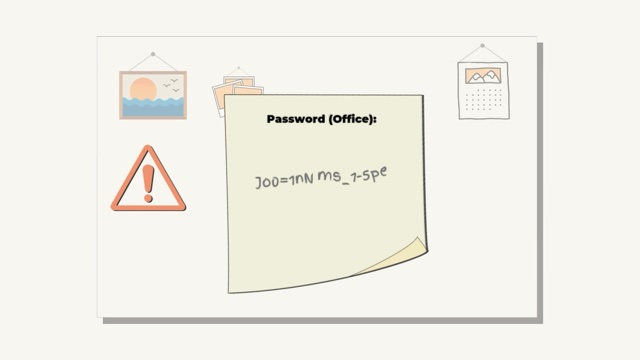
2. Les bonnes pratiques pour les mots de passe
2:04La deuxième leçon détaille ce qui rend un mot de passe robuste : au moins 12 caractères, un mélange de lettres, de chiffres et de symboles, aucune information personnelle ni aucun mot du dictionnaire, et un mot de passe différent pour chaque compte. Elle montre aussi comment garder ses mots de passe pour soi une fois créés.
-
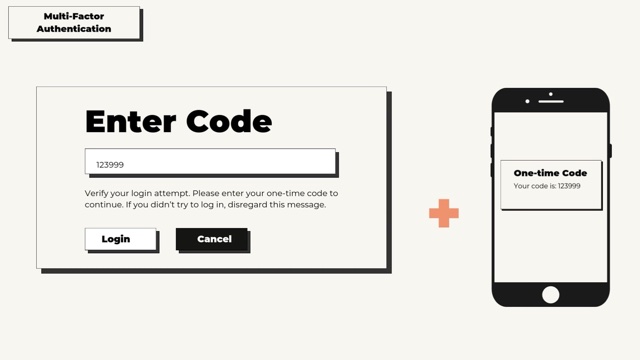
3. Sécurité des mots de passe (niveau avancé)
1:59Au-delà du mot de passe lui-même, la dernière leçon présente l’authentification multifacteur (MFA), qui demande une seconde preuve comme un code à usage unique, ainsi que les gestionnaires de mots de passe. Elle aborde aussi les clés d’accès (passkeys), qui remplacent le mot de passe par une empreinte digitale ou un code PIN.
Pourquoi c’est important
Les comptes en ligne de l’organisation sont accessibles de partout : toute personne disposant d’une adresse e-mail et d’un mot de passe peut tenter de s’y connecter. Les mots de passe volés ou compromis sont à l’origine d’une part bien réelle des violations de données, si bien que les mots de passe de chaque collègue font partie de la protection globale de l’organisation.
Ce que vos collègues apprennent
- Un mot de passe divulgué peut ouvrir tous les comptes qui l’utilisent. Les attaquants testent les couples adresse e-mail et mot de passe ayant fuité sur les réseaux sociaux, les sites marchands et d’autres plateformes populaires pour voir où ils fonctionnent encore (le credential stuffing, ou bourrage d’identifiants).
- Les mots de passe courants sont les premiers que les attaquants essaient. Leurs outils commencent par les plus utilisés, comme 123456 ou admin : un mot de passe choisi parce qu’il est facile à retenir est donc aussi plus facile à casser.
- Un mot de passe robuste peut rester mémorisable. Une phrase qui a du sens pour la personne (une phrase de passe), réduite à ses premières lettres et complétée par des chiffres et un symbole, donne un mot de passe complexe et unique, dont on se souvient pourtant sans peine.
- Un e-mail inattendu de réinitialisation de mot de passe peut être un signal d’alerte. Il peut signifier que quelqu’un d’autre connaît le mot de passe : il faut alors le changer immédiatement, sur chaque compte qui l’utilise.
- Avec un gestionnaire de mots de passe, plus besoin de tout retenir. Retenir un mot de passe aléatoire différent pour chaque compte est difficile ; un gestionnaire de mots de passe les conserve chiffrés en un seul endroit et les saisit automatiquement à la connexion.
Cours associés
Voir tout →-
 Courrier électronique (hameçonnage)
Un e-mail n’est pas toujours ce qu’il paraît : la formation montre comment repérer un faux et comment réagir.
-
 Naviguer en toute sécurité
Faux sites, pop-ups et formulaires peuvent sembler crédibles, mais des signes clairs les distinguent des vrais.
-
 Sécurité de l'information
Protéger l’information est l’affaire de toute l’organisation, et chaque employé y a sa part.