Formation sur le phishing (hameçonnage) par e-mail
Face au phishing, ces e-mails piégés qui ouvrent aux attaquants l’accès aux données de l’entreprise, cette formation rend vos collègues vigilants.
5 min | 3 leçons | 3 quiz
Commencer gratuitementLe contenu de la formation
-
1. Le phishing, un risque important
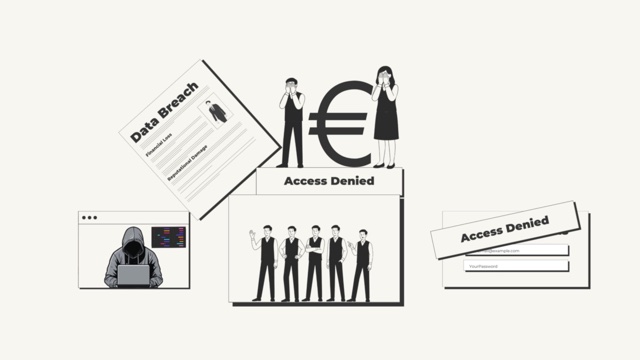
1:37Un seul clic sur un e-mail de phishing (hameçonnage) peut suffire à mettre en danger les données de l’organisation. La première leçon montre où ce clic peut mener, du vol de mots de passe au rançongiciel, et les formes que prend le phishing, de l’envoi massif au faux message qui semble venir du supérieur de la personne visée (le spear phishing).
-
2. Comment repérer un e-mail de phishing
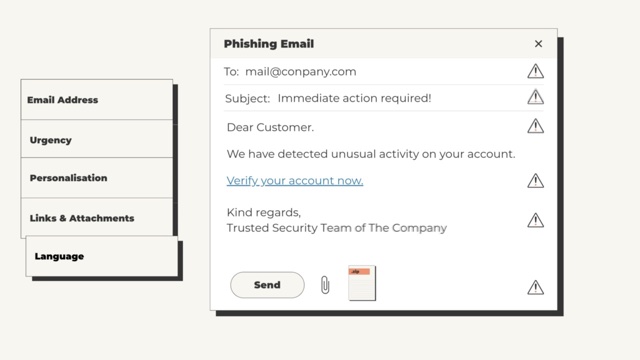
1:48La deuxième leçon passe en revue les signaux d’alerte : une adresse d’expéditeur presque correcte, un langage qui presse d’agir, une formule générique comme « Cher client », des liens qui ne mènent pas là où ils le prétendent, des pièces jointes que personne n’attendait et un ton qui sonne faux.
-
3. Que faire en cas de soupçon de phishing
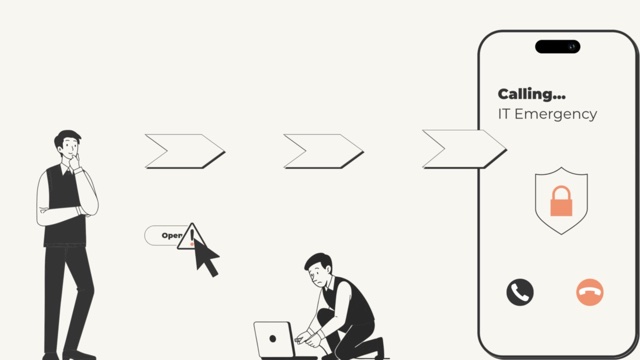
1:48Vos collègues apprennent ensuite à ne toucher ni aux liens ni aux pièces jointes d’un e-mail suspect, à le signaler avec le bouton prévu à cet effet dans leur messagerie et auprès du service informatique, puis à le supprimer quand celui-ci le demande. La dernière leçon aborde aussi la conduite à tenir si quelqu’un a déjà cliqué.
Pourquoi c’est important
Le phishing est l’une des causes les plus fréquentes de violations de données dans les organisations. Les dégâts ne s’arrêtent pas à la personne qui a cliqué : ils peuvent se traduire par des données clients perdues ou exposées, des pertes financières et une atteinte à la réputation de l’organisation comme à la confiance de ses clients.
Ce que vos collègues apprennent
- Les filtres de sécurité de la messagerie ne bloquent pas tous les e-mails de phishing. Quand l’un d’eux passe, c’est à la personne qui le lit de le reconnaître.
- Le phishing compte sur la précipitation. Une formule urgente ou alarmante, comme « Action immédiate requise », est écrite pour obtenir un clic avant que quiconque prenne le temps de réfléchir.
- Une orthographe soignée ne prouve plus qu’un e-mail est authentique. Beaucoup d’e-mails de phishing sont désormais rédigés avec l’IA et paraissent aussi soignés qu’un vrai message.
- Signaler protège tous les autres. D’autres collègues ont peut-être reçu le même e-mail, et un signalement rapide permet à l’informatique de le bloquer avant qu’une autre personne clique.
- Après un clic, la rapidité fait la différence. Se déconnecter du réseau et prévenir immédiatement le service informatique peut réduire nettement les dégâts.
Cours associés
Voir tout →-
 Ingénierie sociale
Les attaquants visent souvent les gens plutôt que les systèmes : la formation explique pourquoi et comment réagir.
-
 Naviguer en toute sécurité
Faux sites, pop-ups et formulaires peuvent sembler crédibles, mais des signes clairs les distinguent des vrais.
-
 Sécurité du mot de passe
Un mot de passe robuste n’a pas à être difficile à retenir, comme le montre ce cours.