
Simulations de phishing par e-mail
BientôtFormez vos collaborateurs avec des simulations de phishing par e-mail, dans un environnement sûr. Ils peuvent en faire autant que nécessaire pour s'exercer concrètement face à différents types d'attaques de phishing.
Simulations de phishing
Fausses alertes de chat
Les fausses alertes de chat imitent les e-mails que Teams ou Slack envoient pour annoncer un message en attente ou une nouvelle équipe, afin d’inciter les destinataires à cliquer sur un lien.
Simulation de phishing
Fraude au président
Dans la fraude au président, un attaquant se fait passer pour le PDG ou un cadre dirigeant et demande un paiement urgent ou des données confidentielles.
Simulation de phishing
Phishing du quotidien
Cette simulation met en scène un attaquant qui envoie le même message à de nombreuses personnes à la fois : fausse notification de colis, fausse alerte bancaire ou faux e-mail des RH.
Simulation de phishing
Fausses pages de connexion
Les fausses pages de connexion ressemblent aux vraies, comme celle de Microsoft 365, et le mot de passe qu’on y saisit est transmis à l’attaquant.
Simulation de phishing
Pièces jointes dangereuses
Une pièce jointe dangereuse se présente comme une facture ou un PDF ordinaire, mais l’ouvrir peut installer un logiciel malveillant sur l’ordinateur ou mener à une fausse page.
Simulation de phishing
Fraude aux fausses factures
La fraude aux fausses factures amène une entreprise à payer des escrocs plutôt que son fournisseur, à l’aide d’une facture fictive ou d’un e-mail annonçant de nouvelles coordonnées bancaires.
Simulation de phishing
Détournement de discussion
Le détournement de discussion a lieu dans un véritable échange d’e-mails, lorsqu’un attaquant y répond en glissant sa propre demande.
Simulation de phishing
Spear phishing
Le spear phishing est un faux e-mail rédigé pour une seule personne : il cite son nom, ses collègues ou ses projets afin de paraître authentique.
Simulation de phishing
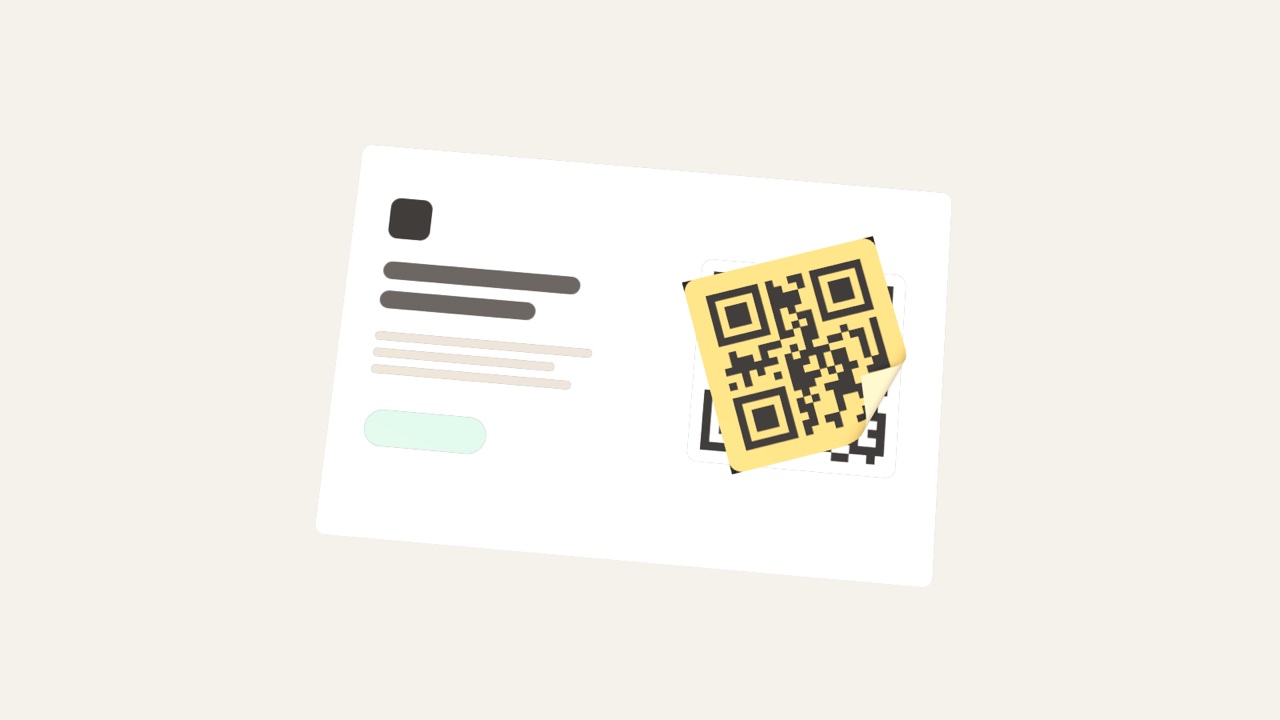
Quishing
Le quishing, ou phishing par QR code, consiste à faire scanner un code, reçu par e-mail, qui ouvre une fausse page de connexion ou de paiement.
Simulation de phishing
Fausses commandes
Les fausses commandes viennent souvent d’un nouvel acheteur qui usurpe l’identité d’une véritable entreprise, achète à crédit de grandes quantités de marchandises et ne paie jamais.
Simulation de phishing
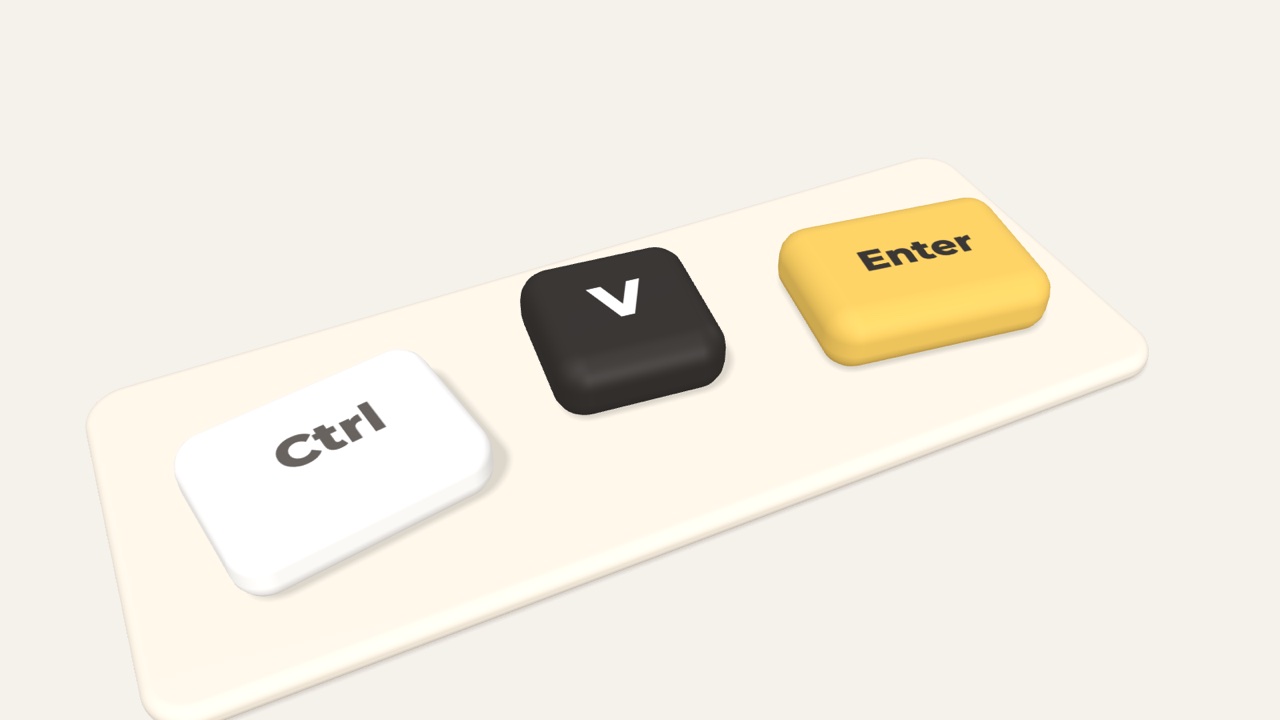
ClickFix
ClickFix piège les utilisateurs en leur faisant coller puis exécuter une commande, le plus souvent via une fausse case « Vérifiez que vous êtes humain », et cette commande peut installer un logiciel malveillant.
Simulation de phishing