Formation à la sécurité de l'information
La sécurité de l’information, c’est la façon dont une organisation gère les risques pesant sur ses informations. Vos collègues en découvrent les grandes lignes.
6 min | 3 leçons | 3 quiz
Commencer gratuitementLe contenu de la formation
-
1. Qu’est-ce que la sécurité de l’information
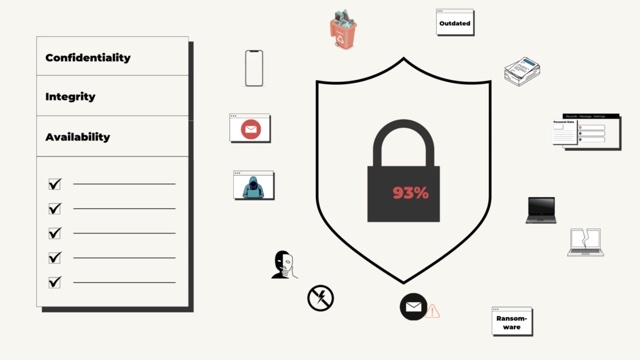
1:56La première leçon explique ce que couvre la sécurité de l’information, des données clients aux secrets d’affaires, sous forme numérique ou sur papier, et ses trois piliers : la confidentialité, l’intégrité (l’information reste exacte) et la disponibilité (elle est accessible quand on en a besoin).
-
2. Qu’est-ce qu’un système de management de la sécurité de l’information
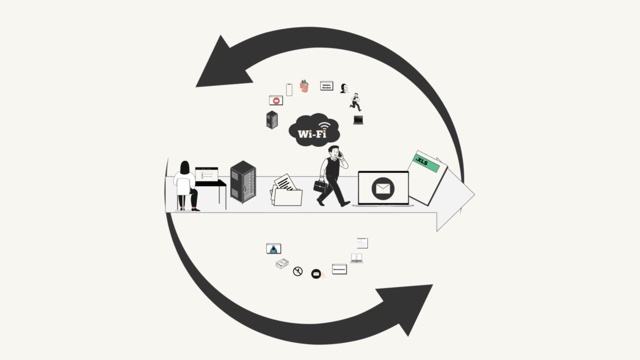
2:12Un système de management de la sécurité de l’information (SMSI) est un dispositif structuré pour protéger l’information. La deuxième leçon en déroule les étapes : repérer ce qui doit être protégé, évaluer chaque risque, choisir comment le traiter et mettre les mesures en place.
-
3. Votre travail et la sécurité de l’information
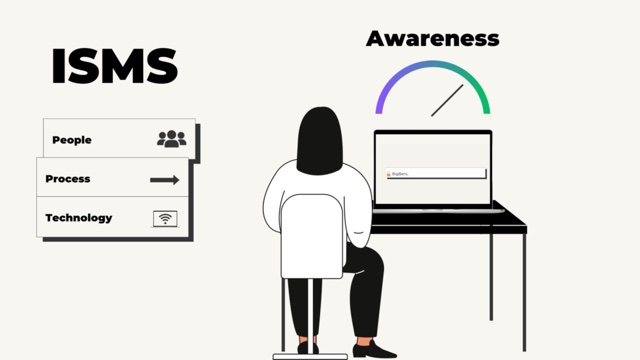
1:41Un SMSI repose sur trois composantes : les personnes, les processus et la technologie. La dernière leçon donne des exemples de chacune, depuis les règles de mots de passe et les droits d’accès jusqu’au chiffrement et aux alarmes, et montre où s’inscrit le travail de chaque employé.
Pourquoi c’est important
Des données clients envoyées à la mauvaise personne, des documents financiers modifiés ou une panne qui bloque l’accès à des fichiers essentiels pourraient entraîner fraude, pertes financières, sanctions juridiques ou arrêt de l’activité. Un système de management de la sécurité de l’information protège les données de l’organisation, aide à éviter des violations coûteuses et renforce la confiance des clients et des partenaires.
Ce que vos collègues apprennent
- Une protection totale est impossible. Ajouter toutes les mesures de sécurité imaginables pourrait ralentir le travail et créer des goulets d’étranglement : l’organisation évalue donc ses risques et concentre ses efforts là où c’est le plus nécessaire.
- Beaucoup de menaces n’ont rien à voir avec les pirates. L’information est aussi menacée par un ordinateur portable volé au bureau, un document égaré ou un serveur endommagé.
- La façon dont l’information est traitée évolue sans cesse. L’information se trouve sur des ordinateurs portables, des téléphones, des services cloud, des serveurs et des comptes de messagerie. La technologie, les processus et les personnes qui manipulent les données changent : les mesures de sécurité doivent donc être régulièrement vérifiées et ajustées.
- Les personnes sont le socle de la sécurité de l’information. Chaque employé manipule des informations : chacun doit donc comprendre les bases de la sécurité de l’information et ce dont il est responsable.
- Les règles de sécurité font partie du travail quotidien. Suivre une procédure ou saisir un code d’authentification à deux facteurs (une seconde vérification à la connexion) peut sembler une étape de plus, mais chacune contribue à la sécurité des informations de l’organisation.
Cours associés
Voir tout →-
 Évaluation des risques
Une notation simple aide à évaluer les risques pour les données personnelles et à les traiter dans l’ordre.
-
 Introduction à NIS2
NIS2 relève le niveau minimal de cybersécurité des organisations qui fournissent des services essentiels dans l’UE.
-
 RGPD et pratiques de sécurité
Pour le RGPD, la protection des données personnelles commence dès la conception d’un système.