Formation sur les politiques de messagerie
Cette formation familiarise vos collègues avec les politiques de messagerie, ces règles communes qui encadrent l’usage de l’e-mail dans l’organisation.
5 min | 3 leçons | 3 quiz
Formation à la sensibilisationLe contenu de la formation
-

1. Les politiques de messagerie
1:18Une politique de messagerie définit la façon dont les employés utilisent l’e-mail et s’adapte idéalement aux risques de chaque service. La première leçon explique pourquoi une telle politique est importante, en prenant pour exemples des consignes strictes sur les données des employés aux RH et des règles de partage des contrats clients au service commercial.
-
2. La classification des e-mails
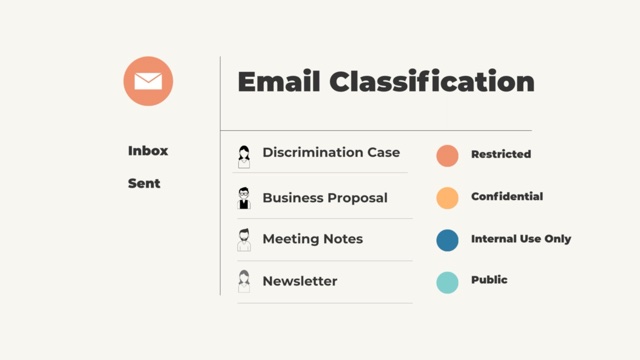
1:48La deuxième leçon montre comment étiqueter les e-mails selon leur sensibilité (diffusion restreinte, confidentiel, usage interne uniquement ou public), même dans une entreprise sans système formel de classification, et comment cette étiquette aide à gérer la durée de conservation d’un e-mail.
-
3. Modèles d’e-mails et messagerie professionnelle
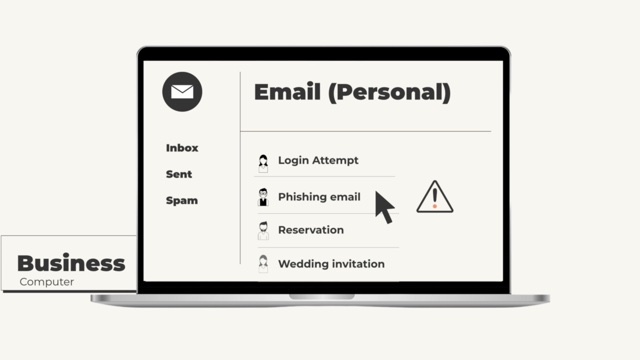
2:05La dernière leçon s’attaque aux erreurs du quotidien : des modèles pour les e-mails récurrents, une séparation nette entre messagerie professionnelle et personnelle, et le signalement d’une erreur quand elle se produit.
Pourquoi c’est important
Une politique de messagerie est conçue pour protéger l’organisation contre toute une série de risques, du phishing aux e-mails envoyés au mauvais destinataire, deux causes fréquentes de violations de données. Elle aide aussi l’organisation à traiter les données personnelles conformément à des réglementations comme le RGPD.
Ce que vos collègues apprennent
- La politique protège les informations par les gestes du quotidien. Quand chacun utilise l’e-mail comme elle le prévoit, le travail ordinaire sert l’objectif de l’organisation : protéger ses informations.
- Une étiquette invite aux bonnes précautions. Marquer un e-mail comme confidentiel peut rappeler à l’expéditeur de vérifier l’adresse du destinataire et d’activer le chiffrement avant l’envoi.
- Les modèles réduisent les erreurs dans les e-mails répétitifs. Ils garantissent que les bonnes informations et les mentions relatives à la protection des données partent avec le message, et qu’aucune information superflue n’est partagée.
- Mélanger e-mail professionnel et personnel accroît le risque dans les deux sens. Une adresse professionnelle utilisée pour créer des comptes en ligne attire davantage de phishing, et une messagerie personnelle ouverte sur un ordinateur de travail peut y introduire un logiciel malveillant.
- Même une petite erreur mérite d’être signalée. Une erreur mineure peut conduire à une violation de données, et la signaler selon la procédure interne permet à l’organisation d’en limiter les conséquences et d’en tirer des leçons.
Cours associés
Voir tout →-
 Courriel (confidentialité)
Chaque e-mail est une petite décision : ce qu’on y met, et à qui on l’envoie.
-
 Courrier électronique (hameçonnage)
Un e-mail n’est pas toujours ce qu’il paraît : la formation montre comment repérer un faux et comment réagir.
-
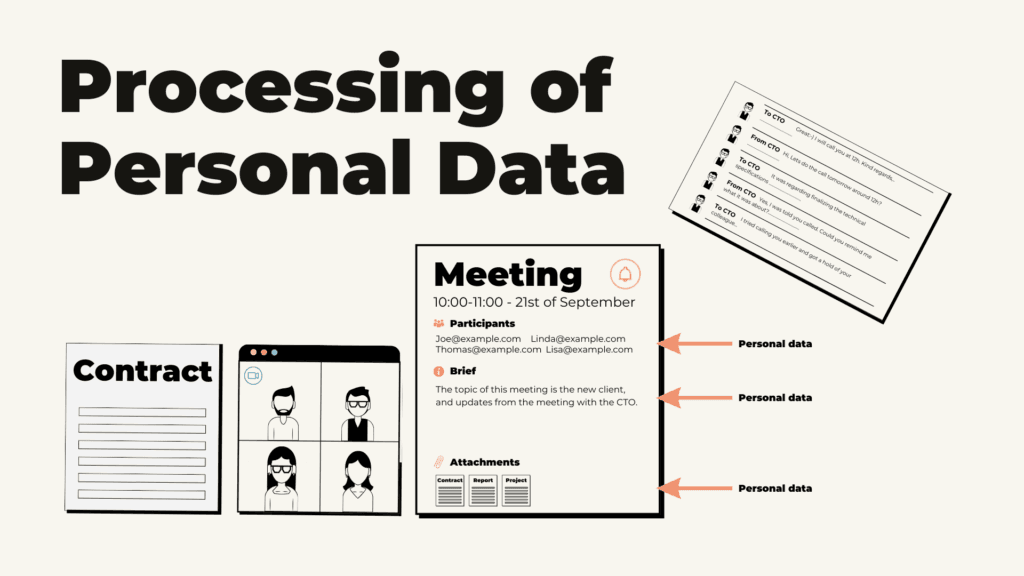 Traitement des données à caractère personnel
Les données personnelles sont partout dans le travail des équipes, même là où on les remarque à peine.