Formação em avaliação de riscos do RGPD
Uma avaliação dos riscos segundo o RGPD é uma forma organizada de medir e reduzir riscos para os dados pessoais. Esta formação explica aos seus colegas o essencial do método.
6 min | 4 lições | 4 questionários
Começar grátisEm que consiste a formação
-
1. Introdução às avaliações dos riscos
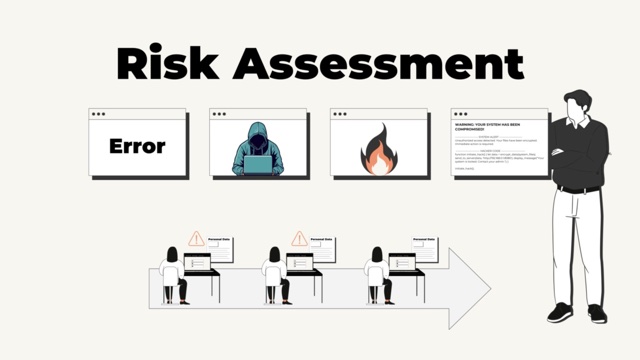
1:05Um risco é tudo o que possa prejudicar a privacidade e a segurança dos dados pessoais com que as pessoas trabalham. Na primeira lição, os colegas veem como uma avaliação dos riscos analisa cada ameaça, perguntando qual a probabilidade de acontecer e o que significaria para as pessoas em causa.
-
2. O que avaliar e que ameaças procurar
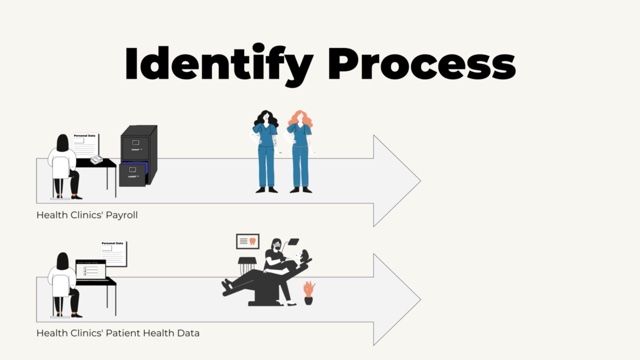
2:01Uma avaliação começa por uma atividade de tratamento, ou seja, um uso concreto de dados pessoais. A segunda lição mostra como a escolher e que tipos de ameaças procurar, das falhas técnicas e do furto aos ciberataques e a uma violação de dados num fornecedor.
-
3. Probabilidade e consequências
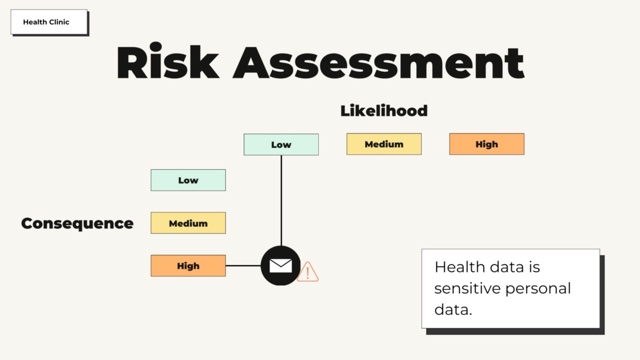
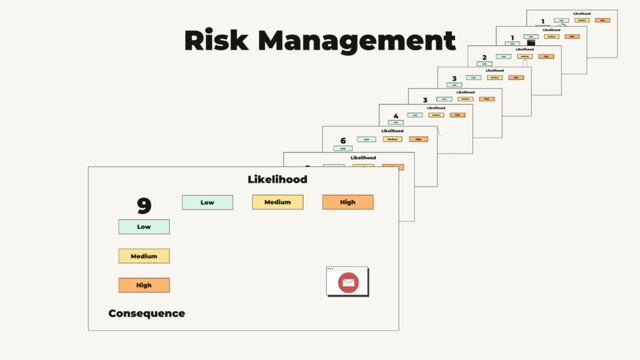
1:31A terceira lição apresenta um método simples de pontuação: cada ameaça é classificada como baixa, média ou elevada, uma vez quanto à probabilidade e outra quanto à gravidade das consequências. Usar a mesma escala para todas as ameaças torna-as mais fáceis de comparar.
-
4. Riscos e medidas adequadas
1:33Na última lição, as duas classificações dão uma pontuação de risco de 1 a 9: baixa, média e elevada valem 1, 2 e 3, e multiplicam-se uma pela outra. Com uma pontuação para cada atividade de tratamento, a organização pode ordenar os seus riscos e resolver primeiro os mais elevados.
Porque é importante
As avaliações dos riscos são um requisito fundamental do RGPD. Mostram à organização o que precisa de fazer para proteger os dados pessoais, para que o seu tempo, esforço e recursos sejam bem usados.
O que os seus colegas aprendem
- Cada uso de dados pessoais tem as suas próprias ameaças. Os registos dos doentes de uma clínica num sistema na nuvem enfrentam ameaças diferentes das fichas do pessoal num armário de arquivo, por isso cada um é avaliado separadamente.
- As ameaças também vêm de dentro da organização. Trabalhadores que lidam mal com os dados, que fazem mau uso deles de propósito ou que se desfazem de dispositivos eletrónicos sem os devidos cuidados entram na lista, ao lado dos ataques vindos de fora.
- Uma ameaça pode ser pouco provável e, mesmo assim, grave. Enviar por engano dados de saúde à pessoa errada por e-mail é pouco provável numa clínica que usa um portal do doente em vez do e-mail, mas o dano seria elevado, porque os dados de saúde são sensíveis.
- Um risco elevado nem sempre se resolve com tecnologia. Reduzi-lo pode exigir um procedimento para tratar dados pessoais, e não apenas uma medida técnica.
Cursos relacionados
Ver tudo →-
 RGPD e práticas de segurança
O RGPD espera que os dados pessoais estejam protegidos desde o primeiro esboço de um sistema.
-
 Violações de dados
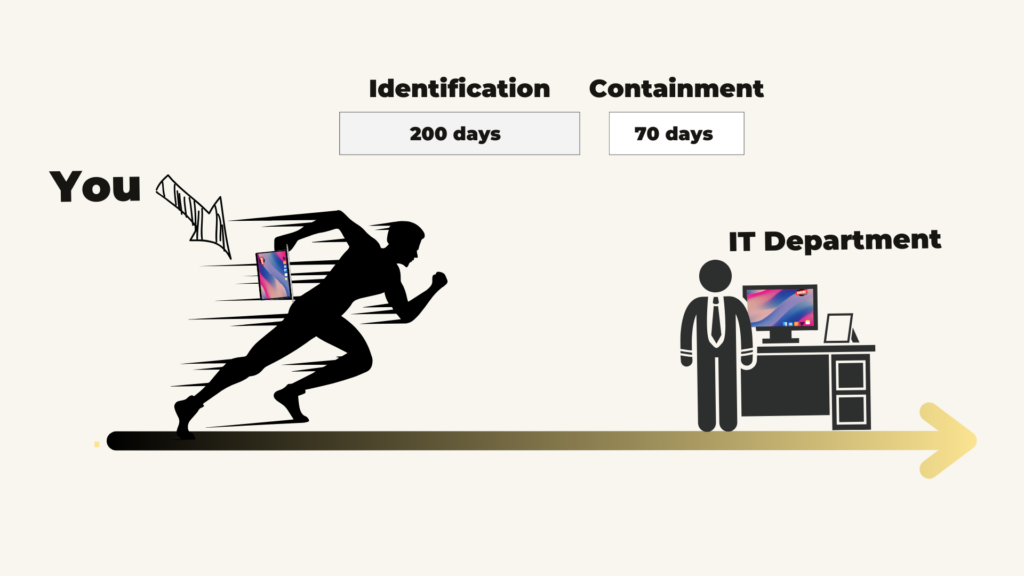
Detetar uma violação de dados pessoais começa por saber como ela se apresenta.
-
 Segurança da Informação
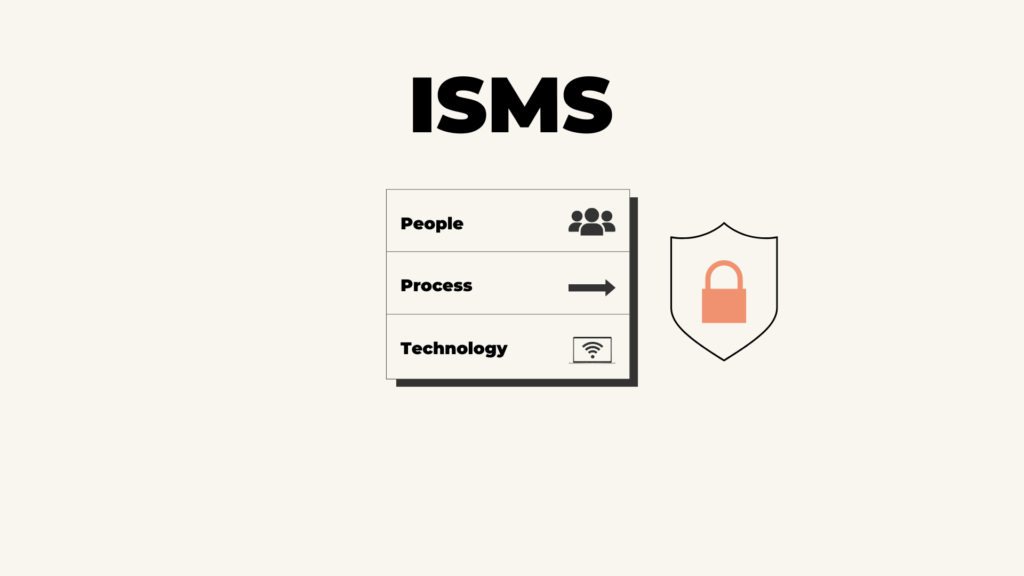
Proteger a informação é tarefa de toda a organização, e cada trabalhador tem nela um papel.