Formação de introdução à NIS2
Com esta formação, os seus colegas ficam com uma noção geral da NIS2, a diretiva da UE sobre cibersegurança nas organizações de que a sociedade depende.
6 min | 3 lições | 3 questionários
Começar grátisEm que consiste a formação
-
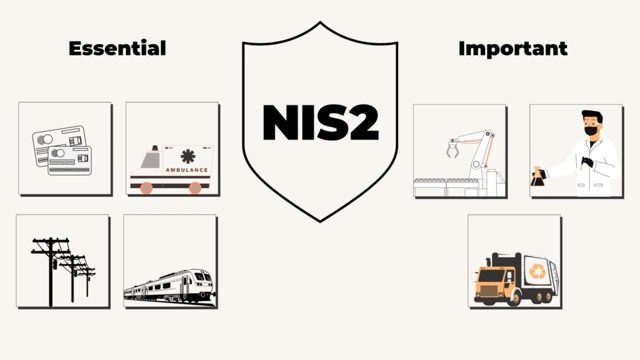
1. A quem se aplica a NIS2
1:44A NIS2 abrange entidades essenciais, como hospitais e centrais elétricas, e entidades importantes, como empresas de reciclagem e instituições de investigação. A primeira lição explica as duas categorias e as exceções, como as organizações de muito pequena dimensão.
-
2. Requisitos mínimos da NIS2
2:23Há medidas de segurança que a NIS2 exige a todas as organizações abrangidas, sejam quais forem os seus próprios riscos. A segunda lição percorre-as, das políticas de segurança, da verificação dos fornecedores e do controlo de acesso à resposta a incidentes e a um plano para manter a atividade em funcionamento.
-
3. Obrigações dos órgãos de direção na NIS2
1:48Com a NIS2, os órgãos de direção, como o CEO e os membros do conselho de administração, respondem pela cibersegurança, e a última lição explica o que isso implica. Aborda também a notificação de incidentes às autoridades e as verificações que estas podem fazer por iniciativa própria.
Porque é importante
O incumprimento da NIS2 pode levar a coimas para a organização e à responsabilidade pessoal dos seus órgãos de direção. A diretiva visa tornar o fornecimento de bens e serviços essenciais na UE mais resistente às ciberameaças, elevando os padrões mínimos de cibersegurança nos setores que os asseguram.
O que os seus colegas aprendem
- A NIS2 pede coisas ligeiramente diferentes às entidades essenciais e às importantes. Por isso, importa saber em qual das duas categorias a organização se insere.
- Cada Estado-Membro da UE decide quem está abrangido. É nas declarações oficiais do país onde a organização opera que se confirma se a NIS2 se lhe aplica.
- O cumprimento parte dos riscos próprios da organização. Cada organização enfrenta riscos de segurança informática diferentes, por isso começa por identificar os seus e escolhe medidas adequadas a eles, além das que a NIS2 exige a todas.
- A formação do pessoal é uma das medidas obrigatórias. Tem de ser regular, e os trabalhadores também têm de conhecer e cumprir as regras de segurança da organização.
- Os órgãos de direção têm de se manter envolvidos, e não apenas aprovar. Isso significa supervisionar a aplicação e o funcionamento das medidas, por exemplo com revisões regulares e recursos suficientes, e frequentar formação regular em cibersegurança e gestão de riscos.
Cursos relacionados
Ver tudo →-
 Segurança da Informação
Proteger a informação é tarefa de toda a organização, e cada trabalhador tem nela um papel.
-
 Avaliação de risco
Um método simples de pontuação facilita classificar e enfrentar por ordem os riscos para os dados pessoais.
-
 Violações de dados
Detetar uma violação de dados pessoais começa por saber como ela se apresenta.