Formação em segurança de palavras-passe
As palavras-passe abrem as contas, os dispositivos e os ficheiros da organização. Com esta formação, os seus colegas percebem como escolhê-las bem e guardá-las em segurança.
6 min | 3 lições | 3 questionários
Começar grátisEm que consiste a formação
-
1. A importância de palavras-passe fortes
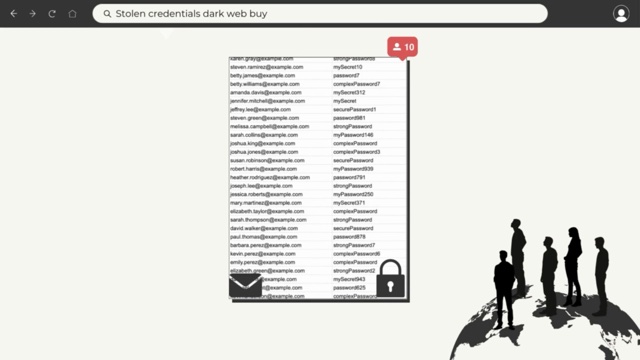
2:07Os atacantes obtêm palavras-passe enganando as pessoas (phishing), adivinhando-as ou comprando as que foram expostas em violações de dados. A primeira lição mostra também porque é que os hábitos que tornam uma palavra-passe fácil de lembrar tornam as contas mais fáceis de invadir.
-
2. Boas práticas para palavras-passe
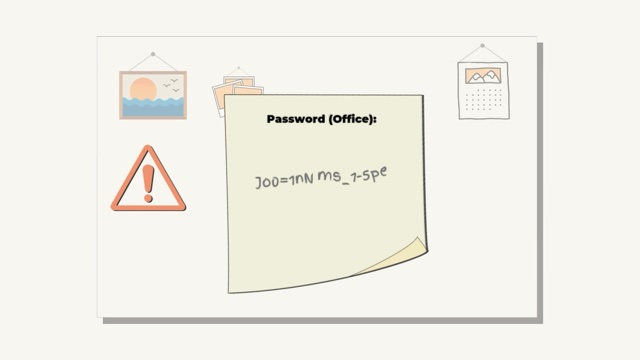
2:04Na segunda lição, os colegas veem o que torna uma palavra-passe forte: pelo menos 12 caracteres, uma mistura de letras, números e símbolos, nada pessoal nem tirado do dicionário, e uma palavra-passe diferente para cada conta. Veem também como mantê-las secretas depois de criadas.
-
3. Segurança das palavras-passe (avançado)
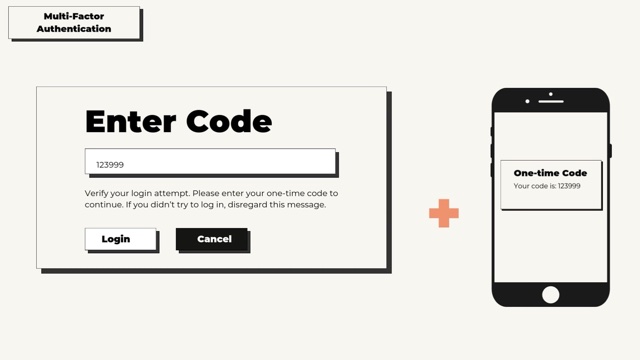
1:59Para além da palavra-passe em si, a última lição apresenta a autenticação multifator (MFA), que pede uma segunda prova, como um código de utilização única, e os gestores de palavras-passe. Aborda ainda as chaves de acesso, que substituem a palavra-passe por uma impressão digital ou um PIN.
Porque é importante
As contas online da organização estão acessíveis a partir de qualquer lugar, por isso qualquer pessoa com um endereço de e-mail e uma palavra-passe pode tentar entrar nelas. As palavras-passe roubadas e comprometidas estão na origem de uma parte não negligenciável das violações de dados, o que faz das palavras-passe de cada colega uma peça da proteção global da organização.
O que os seus colegas aprendem
- Uma palavra-passe exposta pode abrir todas as contas que a usam. Os atacantes testam pares de e-mail e palavra-passe expostos em redes sociais, sites de compras e outras plataformas populares para ver onde ainda funcionam (credential stuffing).
- As palavras-passe mais comuns são as primeiras que os atacantes experimentam. As suas ferramentas começam pelas mais usadas, como 123456 e admin, por isso uma palavra-passe escolhida por ser fácil de lembrar é também mais fácil de quebrar.
- Uma palavra-passe forte pode ser fácil de memorizar. Uma frase com significado para a pessoa (uma frase-passe), reduzida às primeiras letras e completada com números e um símbolo, dá uma palavra-passe complexa e única, mas fácil de recordar.
- Um e-mail inesperado para repor a palavra-passe pode ser um sinal de alerta. Pode significar que outra pessoa tem a palavra-passe, e o passo seguinte é mudá-la de imediato, em todas as contas que a usam.
- Com um gestor de palavras-passe, deixa de ser preciso decorá-las. É difícil memorizar uma palavra-passe aleatória diferente para cada conta, e um gestor de palavras-passe guarda-as cifradas num só sítio e preenche-as ao iniciar sessão.
Cursos relacionados
Ver tudo →-
 Correio eletrónico (Phishing)
Nem todos os e-mails são o que parecem, e esta formação mostra como os reconhecer e o que fazer com eles.
-
 Navegação segura na Web
Um site, pop-up ou formulário falso pode parecer convincente, mas há formas claras de o distinguir do verdadeiro.
-
 Segurança da Informação
Proteger a informação é tarefa de toda a organização, e cada trabalhador tem nela um papel.