Formação sobre phishing por e-mail
Esta formação sensibiliza os seus colegas para o phishing, os e-mails enganosos que levam as pessoas a dar aos atacantes acesso aos dados da empresa.
5 min | 3 lições | 3 questionários
Começar grátisEm que consiste a formação
-
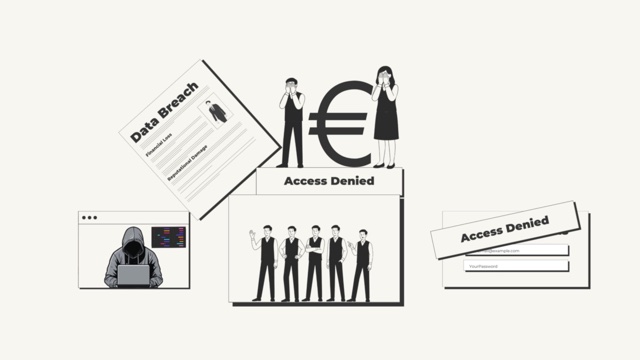
1. O phishing é um risco significativo
1:37Um clique num e-mail de phishing pode bastar para pôr em risco os dados da organização. A primeira lição mostra a que pode levar esse clique, do roubo de palavras-passe ao ransomware, e as formas que o phishing assume, dos e-mails em massa a uma mensagem falsa do próprio chefe (spear phishing).
-
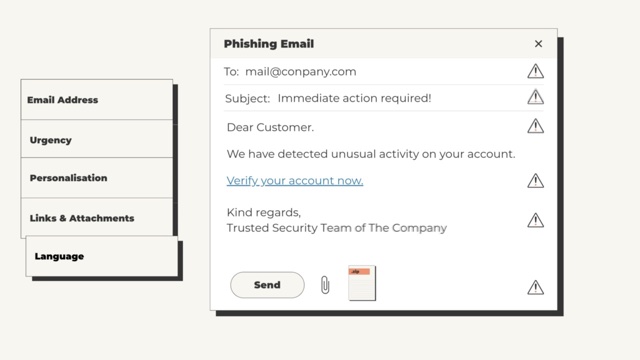
2. Como detetar um e-mail de phishing
1:48Na segunda lição, os colegas passam em revista os sinais de alerta: um endereço de remetente quase igual ao verdadeiro, linguagem urgente, uma saudação genérica como «Caro cliente», links que não levam aonde dizem, anexos que ninguém esperava e um tom que não bate certo.
-
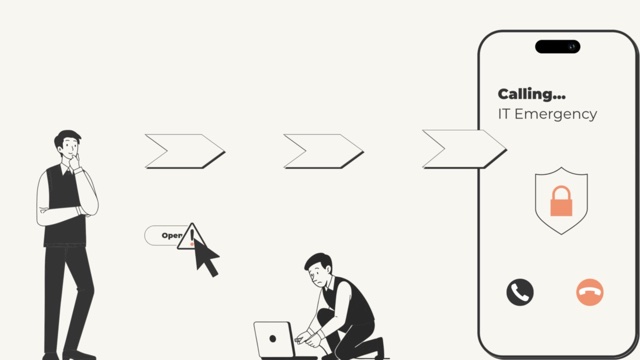
3. Como agir perante uma suspeita de phishing
1:48Depois, os colegas aprendem a não tocar nos links e anexos de um e-mail suspeito, a comunicá-lo com o botão Comunicar phishing do programa de correio eletrónico e também às TI, e a apagá-lo quando as TI o indicarem. A última lição aborda ainda o que fazer se alguém já tiver clicado.
Porque é importante
O phishing é uma das causas mais comuns de violações de dados nas organizações. As consequências vão além de quem clicou: podem significar dados de clientes perdidos ou expostos, prejuízos financeiros e danos à reputação da organização e à confiança dos seus clientes.
O que os seus colegas aprendem
- Os filtros de segurança do e-mail não apanham todos os e-mails de phishing. Quando um passa, cabe a quem o lê reconhecê-lo.
- O phishing conta com reações rápidas. Uma linguagem urgente ou alarmante, como «Ação imediata necessária!», é escrita para provocar um clique antes que alguém pare para pensar.
- Uma ortografia sem erros já não garante que um e-mail é verdadeiro. Hoje, muitos e-mails de phishing são escritos com IA e parecem tão cuidados como uma mensagem real.
- Comunicar protege todos os outros. Outros colegas podem ter recebido o mesmo e-mail, e uma comunicação rápida permite às TI bloqueá-lo antes que mais alguém clique.
- Depois de um clique, agir depressa faz diferença. Desligar-se da rede e avisar logo as TI pode reduzir muito os danos.
Cursos relacionados
Ver tudo →-
 Engenharia Social
Os ataques visam muitas vezes pessoas, não sistemas: o curso explica porquê e dá um método para pedidos suspeitos.
-
 Navegação segura na Web
Um site, pop-up ou formulário falso pode parecer convincente, mas há formas claras de o distinguir do verdadeiro.
-
 Segurança da palavra-passe
Uma palavra-passe forte não tem de ser difícil de lembrar, como este curso mostra.