Formação sobre políticas de e-mail
Com esta formação, os seus colegas ganham uma visão geral das políticas de e-mail e das regras comuns que estas fixam para o uso do e-mail na organização.
5 min | 3 lições | 3 questionários
Começar grátisEm que consiste a formação
-

1. Políticas de correio eletrónico
1:18Uma política de e-mail define como os trabalhadores tratam o correio eletrónico e, idealmente, adapta-se aos riscos de cada departamento. A primeira lição explica porque é que uma política destas importa, com dois exemplos: regras rigorosas para os dados dos trabalhadores nos RH e regras para partilhar contratos de clientes na área comercial.
-
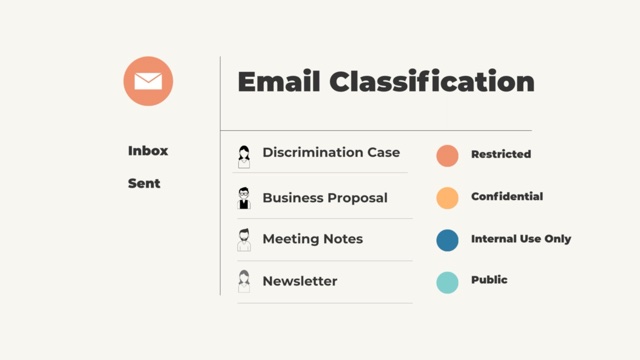
2. Classificação de e-mails
1:48A segunda lição mostra como marcar os e-mails conforme a sua sensibilidade (Restrito, Confidencial, Apenas para uso interno ou Público), mesmo numa empresa sem um sistema formal de classificação, e como essa marcação ajuda a gerir quanto tempo um e-mail é guardado.
-
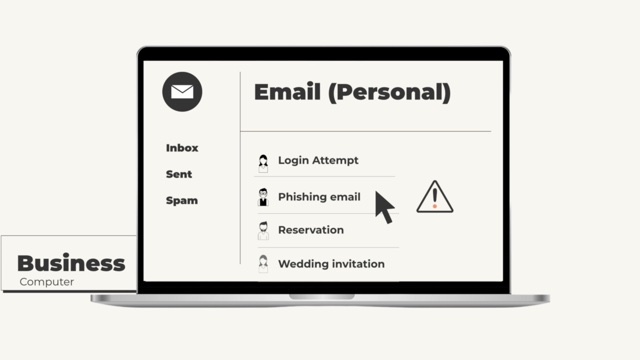
3. Modelos de e-mail e e-mail de trabalho
2:05A última lição combate os erros do dia a dia: usar modelos para os e-mails que se repetem, manter separados o e-mail de trabalho e o pessoal, e comunicar um erro quando ele acontece.
Porque é importante
Uma política de e-mail serve para proteger a organização contra vários riscos, do phishing aos e-mails enviados à pessoa errada, duas causas comuns de violações de dados. Ajuda também a organização a tratar dados pessoais em conformidade com regulamentos como o RGPD.
O que os seus colegas aprendem
- A política protege a informação através dos hábitos do dia a dia. Quando cada pessoa trata o e-mail como a política define, o trabalho corrente apoia o objetivo da organização de proteger a informação.
- Uma marcação chama a atenção para as precauções certas. Marcar um e-mail como Confidencial pode lembrar a quem o envia que deve verificar o endereço do destinatário e ativar a cifragem antes de o enviar.
- Os modelos reduzem os erros nos e-mails repetitivos. Garantem que cada e-mail leva a informação e os avisos de privacidade certos, e que não se partilha mais informação do que a necessária.
- Misturar e-mail de trabalho e pessoal aumenta o risco nos dois sentidos. Um endereço de trabalho usado em contas online atrai mais phishing, e o e-mail pessoal aberto num computador de trabalho pode trazer-lhe malware.
- Até um pequeno erro merece ser comunicado. Um erro menor pode causar uma violação de dados, e comunicá-lo pelo procedimento interno da organização permite-lhe limitar os danos e aprender com ele.
Cursos relacionados
Ver tudo →-
 Email (Privacidade)
Cada e-mail é uma pequena decisão sobre o que incluir e quem o deve receber.
-
 Correio eletrónico (Phishing)
Nem todos os e-mails são o que parecem, e esta formação mostra como os reconhecer e o que fazer com eles.
-
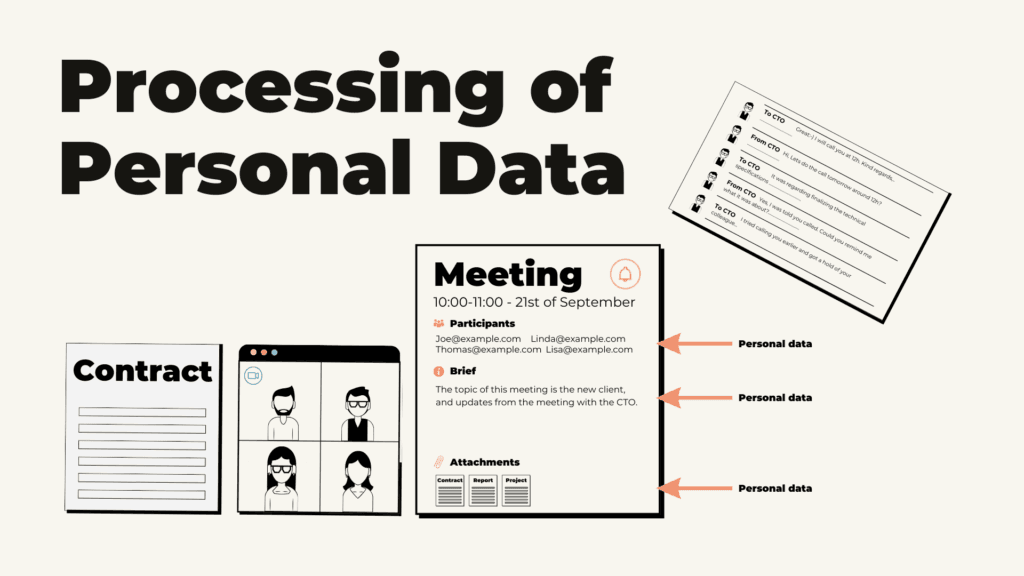 Processamento de dados pessoais
Os dados pessoais surgem no dia a dia de todas as equipas, incluindo em sítios onde é fácil não os ver.