Formação sobre o RGPD e práticas de segurança
Proteger os dados pessoais segundo o RGPD exige as medidas e as formas de trabalhar certas. Esta formação dá aos seus colegas uma visão geral de ambas.
6 min | 3 lições | 3 questionários
Formação em sensibilizaçãoEm que consiste a formação
-
1. Medidas adequadas
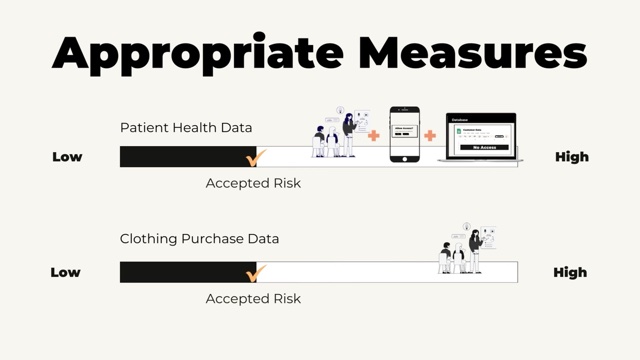
1:56Na primeira lição, os colegas conhecem as medidas técnicas e organizativas adequadas, como a autenticação multifator, e três passos para cada processo ou sistema: avaliar o risco para as pessoas, escolher medidas que o reduzam a um nível aceitável e aplicá-las.
-
2. Proteção de dados desde a conceção
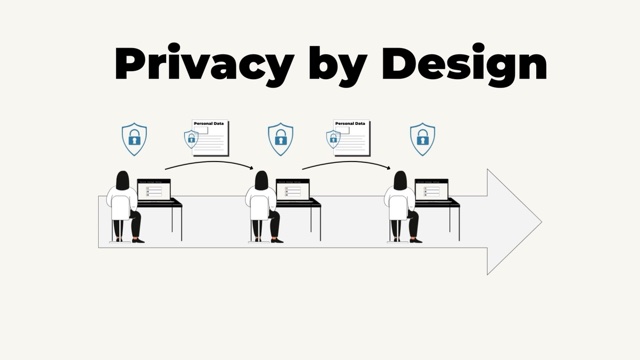
1:58A proteção de dados desde a conceção, uma exigência do RGPD, significa integrar a privacidade em cada processo e sistema desde o início, e não acrescentá-la depois. A segunda lição aborda as considerações que a orientam, da antecipação dos riscos à proteção dos dados até serem apagados.
-
3. Proteção de dados por defeito
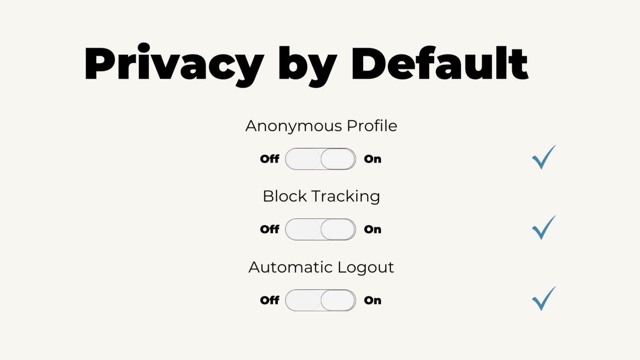
2:13Com a proteção de dados por defeito, que faz parte da proteção desde a conceção, a opção predefinida de qualquer sistema ou processo deve ser a que mais protege a privacidade. A última lição mostra-a em ação no que o pessoal do apoio ao cliente pode ver e nas definições de um programa de correio eletrónico.
Porque é importante
O RGPD exige que as organizações protejam todo o tratamento de dados pessoais com medidas de segurança adequadas. Essas medidas mantêm os dados longe de quem não deve ter acesso e ajudam a organização a evitar violações de dados pessoais.
O que os seus colegas aprendem
- Dados diferentes pedem níveis de proteção diferentes. Os dados de saúde dos doentes de uma clínica precisam de medidas mais fortes do que os dados de clientes de uma loja de roupa, porque o risco para as pessoas em causa não é o mesmo.
- Qualquer pessoa pode detetar um processo que põe dados pessoais em risco. O ideal é já haver alguém a supervisionar as medidas de segurança em toda a organização, e essa pessoa beneficia na mesma quando um colega repara que um processo ou sistema trata dados pessoais de forma insegura.
- Um sistema pode proteger a privacidade e funcionar bem. As medidas de privacidade não devem atrapalhar o que os utilizadores precisam que o sistema faça, e essas necessidades não devem ser satisfeitas à custa da privacidade.
- Por defeito, o acesso aos dados pessoais é reduzido ao mínimo. Os dados pessoais, em papel ou no ecrã, não devem estar abertos a toda a organização, e uma pessoa só recebe mais acesso quando o seu trabalho o exige.
- Uma definição de privacidade forte dificilmente é desligada. Se um programa de correio eletrónico cifrar as mensagens e desativar as confirmações de leitura desde o início, os utilizadores podem torná-las menos restritivas, mas é pouco provável que o façam.
Cursos relacionados
Ver tudo →-
 Avaliação de risco
Um método simples de pontuação facilita classificar e enfrentar por ordem os riscos para os dados pessoais.
-
 Segurança da Informação
Proteger a informação é tarefa de toda a organização, e cada trabalhador tem nela um papel.
-
 Violações de dados
Detetar uma violação de dados pessoais começa por saber como ela se apresenta.